 570 Кб, 1611x2048
https://grapheneos.org/
>ориентированная на конфиденциальность и безопасность
Насколько безопасно ставить вот такое?
Все эти ориентиры на БеЗоПаСнОсТь как-то не внушают.
Все твоя забрала.
В ней банально приложуха Почта России не пашет, сходу требует гугл сервисы.

И, и (название: и, и́же[1][2]) — буква почти всех славянских кириллических алфавитов: 9-я в болгарском, 10-я в русском[3] и сербском, 11-я в украинском и македонском; в белорусском отсутствует (вместо неё используется буква І); используется также в алфавитах некоторых неславянских языков, например в киргизском и монгольском. В старо- и церковнославянской азбуках называется «и́же» (переводится как «который» или «которые») и является 10-й по счёту.
>>15105
Твоя мать – тупая мертвая шлюха. Твой отец – спидозный стекломойный пидор. От них тебе передался низкий интеллект, поэтому ты засираешь уже второй тред по счету прочитанной шизохуетой.
Загрузчик нельзя разблокировать без разблокировки OEM в настройках устройства. Просто убей себя, вскрой свои вены.
>Загрузчик нельзя разблокировать без разблокировки OEM в настройках устройства.
Это кто-то отрицал?
Киберуниженным? Там есть AI? Фотки AI, AI камера, AI поиск выделенного на экране? AI заметки? Нету ведь нихера.
Зачем ты тредж говна высрал?
В классе обоссали?
В логах Макса будешь светиться как уникальный долбоеб.
Бестолку, орёт "обновите сервисв google", на 4пда говорят только васяномоды ставить, иначе никак.
Твоё цп и переписки с лолями под надёжной защитой. В случаи чего даже удалять ничего ненадо, слабовики никак не вскроют данные.
Сам придумал?
Схуяли? Мы же не в чечне какой нибудь где все пидары
Банкую
Диск на любом ведре шифруется
>В ней банально приложуха Почта России не пашет, сходу требует гугл сервисы.
Я никогда в жизни не пользовался GrapheneOS (пока что), но даже я знаю, что Google Services там поставить можно. Более того, вроде бы, сами разработчики GrapheneOS рекомендуют ставить их, а не альтернативные службы. Поправьте если я не прав.
 60 Кб, 754x721
GrapheneOS? Хочу услышать ваши отзывы о ней. Нравится ли? Что конкретно нравится? Что не нравится? Всё ли работает? Какие подводные? И т.д.
И ещё: какой конкретно у вас телефон? Каким образом устанавливали на него эту ОС? Были ли проблемы с установкой/запуском/использованием?
Готов ответь на конкретные вопросы итт
Нравится. Все что нужно есть, лишнего реально нет. Параною уменьшает
Что телефон реально мой и полазить в нем будет трудно
Не нравится, что обновления фукнционала (а не безопаности) прилетают редко
За последний год было только 2 таких обновления - Volte добавили и обновили дизайн до 16 андроида (ранее на 16 андроиде был дизайн прошлого поколения)
Работае твсе. Подводные есть - телефон влагозащищен. Неокторые банки могту не рбаотать, но на форуме графен инфа есть
Гебне привет,я не терирорист, мне на вас похуй
п8п, с установкой была проблема, ибо не следовал инструкции. НУжен гром ласт версии без режима инкогнито насколько помню
Установка по проводу через браузер
Спасибо за отзыв. Про неработающие банки слышал. А объясни, пожалуйста, вкратце простыми словами: почему конкретно они не работают (что их не устраивает), и есть ли способ всё-таки заставить их работать?
>>20214
> установкой была проблема, ибо не следовал инструкции.
Спасибо за отзыв. Расскажи, пожалуйста, подробнее: что за проблема, и как решил её?
Про банки точно не шарю. Скорее всего из-за песочницы блок или приложение видит,что графен и блок
На хабре есть инструкция хорошая, в тг есть чат с командой графена
Проблема с установкой была вроде из-за режима инкогнито. У него есть какие ограничения, установил через обычный режим

>да ни криминалы мы!! Мам скожи им!!!1
Вправду, какая-то серая история, этот ГрафинОС.
Иди нахуй, обрыга гавнинская)
Однажды инженер Чжа Вынь обратился к Учителю:
- Один достойный уважения человек сказал мне, что шифровать электронную почту неправильно. Поскольку честному человеку нечего скрывать, шифрованная переписка неизбежно привлечёт внимание полиции. Учитель, что вы об этом думаете?
Инь Фу Во ответил:
- Благородный муж имеет чувство стыдливости. Он закрывает одеждой свою наготу. Вовсе не потому, что лицезрение другими его тела принесёт ему ущерб. Но такова воля Неба, и таков ритуал. Поэтому «честному человеку» есть, что скрывать.
 205 Кб, 605x807
СМАТЛИТЕ Я КЛУТОЙ АНАНИМАС
 345 Кб, 844x1275
Почему андроид такой дырявый?
https://habr.com/ru/articles/1020080
https://github.com/GrapheneOS/os-issue-tracker/issues/5225
Берёшь и покупаешь любой бомже-телефончик куда и накатываешь всю русню.
А телефон с графос для остального.

Берешь покупаешь айфон без этой дыры в безопасности и выбрасываешь дырявое ведро и все.
Нет ты что, как тогда тему с человеком пауком поставить!!!!! (единственное, зачем вообще ведро берут, лол)
 729 Кб, 625x734
Уязвимость в ОС Android, позволяющая приложениям определять наличие активного VPN-соединения в другом профиле пользователя.
Приложение в одном профиле (например, рабочем) может обнаружить через публичные API, что VPN активен в другом профиле (например, личном), даже если сам VPN не используется текущим профилем.
Это создает "боковой канал" между профилями, так как NetworkCapabilities и LinkProperties показывают наличие VPN-интерфейса (tun0) во всей системе.
При этом значок VPN в строке состояния не отображается, а трафик текущего приложения не маршрутизируется через этот VPN.
It's not currently intended to be hidden. No attempt was made to hide it and it's probably not feasible to do that without moving to using separate network namespaces for each profile which would be a massive change. It's not a bug but rather lack of a privacy feature. Using a separate network namespace for each profile would be very good for multiple reasons including providing the option of a separate loopback interface for each profile. However, it would be such a massive change requiring very invasive and extensive changes. It's not at all realistic to implement this anywhere but upstream and even there it would be a big lift.
Для полного устранения этой "утечки" требуется внедрить глубокие изменения в ядро и систему (отдельные сетевые пространства имен для каждого профиля).
Это огромный объем работы, который может нарушить стабильность системы.
Разработчики GrapheneOS считают это "отсутствием функции приватности", а не критической уязвимостью, и рекомендуют Google внедрить это в основной код ядра, так как поддерживать такое решение только силами энтузиастов GrapheneOS крайне сложно.
 443 Кб, 1440x1080
Долбаеб, айфонам тоже придется изрядно поебатся с sign box настройками, но помимо этого у рос приложений и другие зонды имеются, такие как злоупобребление обращением в localnetwork
>>23327
>>23331
>>23332
>>23355
>>23414
>>23451
Это случайно не ты несколько месяцев назад бегал по тредам с высунутым языком, разбрызгивая слюни, и радовался, что на андроиде могут запретить установку apk?
Что с тобой? Зачем ты усираешься? Тебя андроид чем-то обидел? Ну нравится тебе ios, ну и сиди кайфуй молча. Все вокруг биомусор и нищуки, а ты боярин и элита. Живи дальше в своём манямирке. А что касательно последних новостей, ну мы вроде все в одной лодке сидим, зачем тут злорадствовать, не понимаю.
 327 Кб, 1080x1290
Нет, ты меня со своим ебырем перепутал, обрыж
>Ранее в этом сабреддите уже обсуждалось дело Сэмюэля Туника, которому в ноябре 2025 года в Окружном суде США по Северному округу Джорджии было предъявлено обвинение за активацию PIN-кода принуждения (duress PIN) на смартфоне Google Pixel, предположительно работавшем под управлением GrapheneOS.
Более свежие документы по его делу указывают на то, что Туник на самом деле не вводил PIN-код принуждения сам, а лишь предоставил его сотрудникам Таможенной и пограничной службы США (CBP), которые и ввели его. В ходатайстве о подавлении доказательств и показаний, поданном 17 марта 2026 года, среди прочего говорится:
>«Офицеры CBP объяснили, что г-н Туник должен предоставить им доступ к своему телефону, независимо от того, будет ли это сделано при его содействии или без него. В итоге г-н Туник предоставил пароль от своего мобильного телефона и электронной книги. По заявлению правительства, когда офицеры CBP ввели пароль на его мобильном телефоне, "экран погас, несколько раз мигнул, и телефон, судя по всему, перезагрузился"».
>Таким образом, по мнению Министерства юстиции США, подобные действия являются уголовным преступлением в Соединенных Штатах.
Блять им который год просят о функции пина со скрытым запуском процесса удаления на фоне
Так на твоей мамке вообще даже и Роутинг не нужен, она как прокси http без шифра и паролей, входи кто хошь
Найс подрыв яблодауна.
У огрызочной истерички менстра началась лол))
Спасибо, интересно.
1 https://www.courtlistener.com/docket/72009158/united-states-v-tunick/
Нифига себе как у них материалы по делу легко смотреть!
2 У них есть статья за уничтожение улик, у нас — 294, воспрепятствование осуществлению правосудия и производству предварительного расследования и 19.3, неповиновение законному распоряжению сотрудника полиции.
3 У них 5 аммендмент, у нас 51 статья конституции, что можно против себя не свидетельствовать.
В целом в РФ такая штука — не приведет к дебатам. Скорее отягчающее и экстремистские статьи.
>сам, а лишь предоставил его сотрудникам
А разница? Если с его слов печатали на экране проверки?
>должен предоставить независимо от того, будет ли это сделано при его содействии или без него
А ордерочек на любовь имеется? Или он в розыске был?
>экран погас, несколько раз мигнул, и телефон, судя по всему, перезагрузился
Имагине лицо игруна, который отвалил чип гревом, но отвал памяти произошёл в таком вот месте неподходящем?
>По заявлению правительства,
А они при чём? Это ещё не политическое преследование внп сшп? Я просто хочу разобраться
>офицеры CBP ввели
А если они опечатались или ещё что?
>Таким образом, по мнению Министерства юстиции США,
А если сотрудник полицаев сшр соврал? Где вообще пруфы, что у него не было отката на заводские во время поездки или купил новый? Где пруфы, что телебон мигал и выключился? Чо-то как-то я даже не знаю.
>>27671
>законному распоряжению
Тут разница в том, что получено уже. На руки. А вот сотруднику сшп могли и, скорее всего, не выдали бы, если это не политический и сшп в любом случае сделали/выдали бы.
>к дебатам
К каким, где, зачем и почему?
ИИ тоже согласен, что при вводе кода у товарища майора не происходит в голове hard reset.
>Duress PIN сегодня — это либо защита от неквалифицированного противника (уличный грабитель, коррумпированный патрульный в глуши), либо сознательное самопожертвование (уничтожить данные, чтобы спасти организацию, приняв на себя срок за препятствование следствию).
>коррумпированный патрульный в глуши
А вдруг этот тоник заехал в реднекию какую-нибудь глухую и у него сработал флешбек из ии советов, что на всякий нужно реснуть? Ну и как бэ там код мог в 1 цифру отличаться, а патрульный был жырный, и жырным пальцем от донатов и бургеров промазал, а потом сказал, что видел вспышки экрана на телефоне, хотя в глазах от джанкфуда потемнело. Такое ведь на сшп разве не могло произойти?
Ну это ты в суде и расскажешь.
Когда они выпустят и выпустят ли 2-ой?
Есть, планшет на графене живёт вполне себе нормально, но док-станция от него может только как зарядка работать, без поддержки звука. Впрочем, я давно её не юзал, возможно это уже было исправлено в обновах, когда юзал на нём линейж тоже не работала, хотя в настройках есть пункт о ней. Под повседневные задачи мне его хватает, но подозреваю что в игры на нём не поиграть (как и на всех пикселях), но графен м не ориентирован на гейминг
Есть, планшет на графене живёт вполне себе нормально, но док-станция от него может только как зарядка работать, без поддержки звука. Впрочем, я давно её не юзал, возможно это уже было исправлено в обновах, когда юзал на нём линейж тоже не работала, хотя в настройках есть пункт о ней. Под повседневные задачи мне его хватает, но подозреваю что в игры на нём не поиграть (как и на всех пикселях), но графен м не ориентирован на гейминг
Да, не заметил чтобы что-то вырезано было. Еще в exploit protection можно полностью выключить USB порт и заряжаться чисто посредством док-станции, это адаптация фичи с телефонов где можно сделать только беспроводную зарядку
Скачиваешь гугл-клаву, тоже самое: ЦЫК ЦЫК ЦЫК.
Роешься как навозный жук в кастомных клавах, звук набора текста другой, но язык не переключается через глобус справа снизу.
Затем приходит уведомление ТРРРЫЫЫЫЫЫ из 2007 и нервы лопаются окончательно.
Ладно, хуй с ним, потерпишь, проверяешь как работает блокировку выхода в интернет - скачиваешь hitman bm, блокируешь ему выход в интернет в настройках и что? ИГРА ПРОСИТ ОБНОВИТЬ ПРИЛОЖЕНИЕ.
Заходишь почитать на форум как привести этот кал для пердиксов в человеческий вид и узнаешь, что суперзащищенный ориентированный на конфиденциальность графин даже не умеет прятать интернет-трафик от банковских приложений.
Понимаешь, что тебя развели как гоя, что все сказки про суперзащищенность гавнинаос это пиздежь, новости про то, что в европах ловят додиков с графином не больше, чем просто маркетинг и накатываешь обратно нормальную пикселевскую человеческую прошивку, вырезаешь телеметрию через adb, через него же отзываешь права на выход в интернет у некоторых приложений, отзываешь права с гугл-сервисов, и пользуешься тем же графином, но в человеческом виде.
Сэймы есть?
А, забыл.
Все эти бесполезные говношифрования от гавнина на каждый пук жрут батарею и сказываются на производительности устройства больше, чем злые гугел-сервисы на фоне.
Короче, графен просто очередная кривая васянка с диким маркетингом и сектой реддитовских нормисов, которые хотят быть нитакусиками, не более.
Они вроде нынче убрали из комплекта докстанцию, не?
Скачал
@
Зашел в настройки
@
Фризы васяношифрования
@
Зашел в гугл плэй
@
Фризы васяношифрования
@
Попытался скачать спотик
@
Ошибка. Не скачивается
@
Зашел в звуки гугл
@
Фризы васяношифрования
@
Перепрошил обратно на сток
@
Довольно урчу
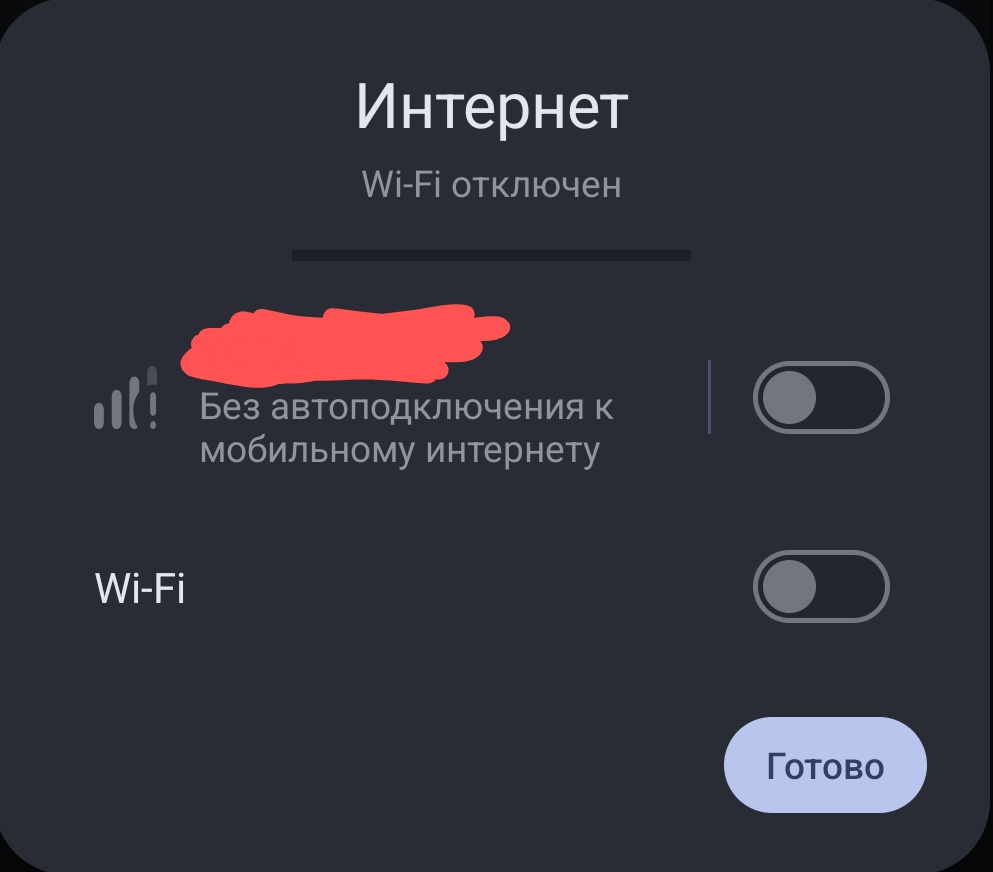
Видимо речь шла про их общий togle "Интернет". Почему такое базовое действие они сделали на 2 захода? Когда у всех нормальных людей один?..
Нормальные люди не знают о существовании графенос
Нормальные люди запрещают доступ в интернет приложению одной кнопкой в настройках и не дают копаться гугловскому говняку в папке с цп
ой да ладно, будто тебе в 2013 не скидывали мышку в личку.
>лицезрение другими его тела
>лицезрение
>тела
Дальше не читал, пасту высрал какой-то деревенский полупокер, он вряд ли что-то дельное сможет написать.
Можно скачать гугловское приложение "звуки" из фопда.
Только вот, к сожалению, это не решит проблему звука набора текста из аосп-дроида.
В графен не встроен плеймаркет и сервисы гугла
 26 Кб, 421x475
Это всё потому что зумеры не шарят за марвел и не состоят на 95% из кофе.
так их мало а остальным похуй как будто
сижу думаю ставить ли ось или нет. ведь хз куда данные старые схоронить в аккаунты я логиниться заебусь может на старом сасунге попробую, где дроид 12 версии стоит
Теперь ещё и превью приложений в меню недавних работает, а не показывает пустые плитки.
Как вы этим говном пользуетесь? у меня система роняет кал просто в бытовых задачах из-за hardened_malloc на этом говне. Поставил Calyx и облегчился.
> У меня система роняет кал
Звучит как скилл ищью. Сижу на нем пару лет и из минусов только пара приложений отказались работать, потому что я не хочу ставить гугло сервисы.
У меня буквально отваливалось приложение "Интерфейс системы" пока я прост Telegram X юзал
могу предположить что это из-за 8 гб ОЗУ но на стоке или линейке такой хуеты не было
У меня действительно ничего подобного не случалось.
Только всю 16 ветку были баги со смахиванием шторки в одноруком режиме и пустыми превью. Но оба пофиксил в 17 Андроиде.
Телефон: Пиксель 9 Про ХЛ. Надеюсь, в следующем году сменю на Моторолу.
>сменю на моторолу
Оные пока на графен не перешли, да и это еще надо ждать пока будут именно на снапдрагоне телефоны
если же под CalyxOS или лося, то как будто есть варики получше
> Надо ждать
В 2027 обещали Флагман. Если это новый Сигначур, то можно аж в Январе ожидать. Наконец-то хорошее железо с графеном
> CalyxOS или лося
Так себе вариант. Все фишки вроде невзламываести теряются и падает качество поддержки. Я сколько линеаж не тестил, всегда что-то да не работает. А сейчас они и вовсе официально поддерживают полтора устройства и намного медленнее выкатывают патчи безопасности, чем Графен.
Никак, если ты не заморыш из фопидора с синдромом нитакуси. Это ебаный расфоршенный неоптимизированный кал из жопы, а не система, которая будет также лагать на моторолле с суперпупер железом, потому что производительность зависит прежде всего от системы и её оптимизации, а не блять железа.
>Calyx
Как по сравнению с пикселевским стоком?

я пикселевским стоком практически не пользовался, могу с линейкой сравнить, они похожи но оный хотя бы локать можно в загрузчике
впрочем руки тянутся зарутовать
>>37032
графен не особо на линейку похож. Линейку можно на старый самсунг 10 летней поставить бабуле и ей заебись будет, а если ты графен поставишь на пиксель мимокроку он немного обмякнет
> Оптимизация
Лол, напомнить тебе как Графен не обновлялся по кабелю на 17 версию, потому что Гугл проебался с механизмом обновлений, который работал на официальной прошивке исключительно потому что она настолько жирная (+гиг мусора), что триггерила альтернативный метод установки?
> Насрал васянам
Так это классика. Ебучие индусы из Гугла постоянно косячат и команда Графена фиксит их обсёры. Список можешь посмотреть в патч нотах к любому крупному релизу.
Естественно, Васян вернувшийся после смены в маке лучше в программировании шарит, чем многомиллиардная айти-корпорация. Знаем, проходили.
>команда Графена фиксит их обсёры
А свои обсёры когда фиксить начнут? Их канал в реддите полностью из нытья из-за багов состоит.
> Многомиллиардную корпорация
Обожаю эти копротивления за барина. Напоминаю как Нвидиа стёрла диски при обновлении драйверов недавно.
Хотя что с тобой спорить. Есть ченджлоги с описанием обсеров Гугла, есть списки того, что Графен сделал и что потом вошло в основной андроид. Хочешь игнорировать-- твое право
Копротивления за Васяна чем лучше?
>Напоминаю как Нвидиа стёрла диски при обновлении драйверов недавно.
А у моего друга после обновления графена по воздуху телефон в кирпич превратился. Опять гугел виноват? Что дальше-то, о чем спор?
>Есть ченджлоги с описанием обсеров Гугла
Когда Васян что-то "исправляет", лучше держаться за сердце. Ты навернео из тех, кто до сих пор сборочки винды накатывает?
> Продолжение копротивления
Твое право.
Логи есть, фичи есть, обсёры Гугла и фиксы графена задокументированы. Спорить особо не о чем.
Никто ни с чем и не спорит, просто потешаются над этим захистом убогой багованной тормозящей васянки.
>задокументированы
Самим пленумом верховного совета 4pda "АйВасян"? Такие умельцы пропадают.
ветра
 6,9 Мб, mp4,
576x1024, 1:22
Накатывает туда графен и начинает при каждом удобном случае приходя мимо полиции мимоходом говорить А ВОТ У МЕНЯ ГРАФЕН МЕЖДУ ПРОЧИМ СТОИТ, НАКАТИЛ НЕДАВНО, РЕАЛЬНО ПОД СЕБЯ НАСТРОИЛ. Целыми днями катается по метро, тратит всю получку на перелеты между городами, в аэропорту постоянно перезагружает телефон, чтобы силовики увидели лого ГРАФЕН ОС.
И всё, чтобы его взяли за жопу и он записал риллс о кровавом режиме.
 1,5 Мб, 956x970
Графин
 24 Кб, 900x546
Почему меня никто не ловит?
> Нахуя простому ивану город тверь ставить графен?
> Кисловодск (июнь 2025): Грабитель с оружием избил жертву и заставил назвать пароли от телефона и банковского приложения, после чего похитил 1,2 млн рублей.
> Во Владимире грабители избили мужчину, заставили ввести пароль от банковского приложения и перевели более 189 тыс. рублей.
Ну вот ловят тебя в подворотне четкий точики и говорят "Иван город Тверь давай разблокируй смартфон банк, мы твои деньга забрать себе, ты не разблокируй, мы ломать твой кости ". А ты такой берешь и вводишь duress pass, и как бы все, уже отдать ничего не получится и даже пиздить тебя уже бесполезно, свой смартфон ты окирпичил и все что с ним теперь можно сделать это сбросить к заводским.
> Что гугл ему может сделать?
Сам гугл ничего, но чем больше данных собирается, тем привлекательнее становятся корпы для хакеров, которые уже не будут стеснятся продавать эти данные кому угодно, в любые помойки, сервисам которые юзают эйчарки для пробива кандитатов, банкам и так далее. И уже влиять на решения о кредите к примеру или трудоустройстве.
>Ну вот ловят тебя в подворотне четкий точики и говорят "Иван город Тверь давай разблокируй смартфон банк, мы твои деньга забрать себе, ты не разблокируй, мы ломать твой кости ". А ты такой берешь и вводишь duress pass, и как бы все
Эээ блэээ ты чо шайтан дэлаешь, на заходи в банк через мой тэлэфон, не зайдеш - мы ломать тебе кости ежжи
На это требуется время, точики убегут скорее всего.
Сама ситуация фэнтэзийная, foreign specialists уже получают не хуже местных, боятся надо как раз местных маргиналов.
— Чьорт, давай тогда тэлэфон, шайтан биляяя
— ладно, держите...
— код после сброса вводи биляяя
— ой знаете на гавин осе нет frp сброса
— чоооо биляяяя, ладна отдыхай биляяя
— бля... есим же не стирается после сброса... нужно срочно топать в банк для блокировки карты!
— заблокируйте карту пожалуйста!
— сделано! оцените пожа...
— а сколько средств на балансе?
— 0 рублей 0 копеек, недавно был совершен перевод на сумму...
— пук среньк пук
В чём проблема носить 500 руб. в кармане, чтобы отдавать сразу, если что?
> — бля... есим же не стирается после сброса... нужно срочно топать в банк для блокировки карты!
Ты видимо со сбросом до заводских перепутал. Duress pass в отличии от него стирает профиль есим.
> сами разработчики GrapheneOS рекомендуют ставить ГУГЛОЗОНДЫ, а не альтернативные службы. Поправьте если я не прав.
Ты прав, да. Графин - гугловский капкан для даунов не умеющих в 2+2
> Как думаете, сколько гугл отвалили на форс Графена?
Больше чем в поддержку Firefox
> А самое главное — зачем они его так активно форсят?
План конфоблядей


Его форсят скучающие долбоебы с пикрил. Им приятно щекотит анус фантазия, в которой они хоть кому-то на этой планете нужны, а они еще и дичайше наёбывают все эти спецслужбы/тайные ордены.
База, графеноманьки зачастую реально так и выглядят.
> А можно в вашем графенос два впн соединения поднять
Можно через профили, в графенОС они имеют свой слот для ВПН. Реализовать работу разных приложений через два разных ВПН возможно таким образом.
> одно спрятать от других приложений
VpnHide ставь и прячь ВПН соединение от выбранных приложений.
Вы просто не сталкивались с последствиями цифрового гулага. Когда переходишь по ссылке на авто.сру, а утром тебя со всех номеров атакуют колцентры с предложением купить машину, потому что на странице .ыл кликджекинговый сурипт, а ебучие зонды давно слили все метрики и твой номер телефона в сеть.
Поставил на старый пуксель графен - автономность выросла что пиздец, на мертвой нахуй батарее больше суток, при том что на стоке не жил дольше 3-4 часов. Даже страшно представить сколько анальных зондов на стоке и в говнософте того же яндексаконтора пидорасов
Так что на одной мобилке выключены входящие звонки и установлен весь каловый софт с зондами, а на графене исключительно софт без говняка.
> а утром тебя со всех номеров атакуют колцентры с предложением купить машину
И они все в блок летят, потому что отсутствуют в адресной книге
> автономность выросла что пиздец, на мертвой нахуй батарее больше суток
AOSP/Lineage момент
>Можно через профили
Стандартный функционал андроид. С подключением. Реализуется на разных телефонах разным образом, из универсальных - шелтер. Но это кал говна, разберись в вопросе.
> И они все в блок летят, потому что отсутствуют в адресной книге
Не у всех есть возможность блокировать прям все входящие.
> AOSP/Lineage момент
Окей, как одно отменяет другое? Если на другой прошивке тоже нет зондов и хорошая автономность - значит графен хуета? Странная логика
Obryga, спок.
Я тоже заметил, что без гапсов на графене автономность колоссальная. Только всё равно вернулся на сток, так как не знаю как коупить без гугл сервисов, а графен с гугл сервисами мне нахуй не нужен.
Плюс графена только в том, что там гаппсы можно поставить как обычное приложение без привелегий, в остальном тот же дырявый AOSP/Lineage OS, где каждое приложение, будь оно трижды за костылями всё равно может мониторить tun0 и видеть включен у тебя VPN или нет.
Вот имеено поэтому я и не понимаю, чего шизики с ним носятся, все ключевые проблемы те же. Единственная внятная фича - пароль самоуничтожения, за котоый тебя еще и набутылят.
Да ничего там нужного не пофиксили. Лол, об этом и речь, это обычный сраный андроид без гаапсов с крепким вонючим ароматом таинственности и бунтарства. Ну и отличный маркер того, что тебя неплохо было бы отпиздить и выяснить, что ты там так нарочито прячешь.
А ты чего ожидал? Просто интересно.
 151 Кб, 1080x2400
Хз в чем твоя проблема, вот мои результаты на стоке с того момента, как я из дома вышел.
На переходе границ такие с графенами как красная мишень, но многие не знают даже про сброс до BFU. К тому же досихпор блять не реализован duress пин скрытого исполнения выборочного, или невозможность цельного сокрытие профиля в двойном контейнере. Но за физическое отключение дорожек Юсб порта респект
Поэтому стоит переходить на неприметные линукс телефоны на: Droidian, Ubuntu touch.
В них запускать waydroid нативно устанавливать apk приложения, через консоль пердолить iptables, vpn.
Фишка waydroid - можно дампить весь профиль с установлены и андроид приложениями целиком в один контейнер и хранить его в двойном veracrypt запущенном на этой же системе. С возможностью быстро удалять или восстановить целиком профиль со всеми приложениями, или выгрузить на облако, удалить и восстановить позже, как образы виртуальной машины. Ни один ваш графен такого не даст сделать. При этом целебрайты на них не наточены.
Можно не использовать сим карту вовсе, этот вариант подразумевает наличие основного норми скотного телефона плюс как раздатчик WiFi hotspot на первый.
Единственное это нельзя физически отключить usb дорожки от передачи данных, все остальное настраивается, это же линукс настоящий а не хуета под названием андроид
>droidian
Глянул ветку на 4пда. Пиздец, 3 шиза на одну модель телефона с горем попалам поставили, да и те жалуются, а ты это преподносишь, словно что-то рабочее.
Твой 4пда сам целиком остался полутора степанами. У droider, Grapheneos, итп есть свои оф форумы с отличной информацией. Советую начать с курения форума gos, и какие функции именно нужны, там же много опыта по cellebrite на практике. Затем изучи форум Qubes.
Как твой телебон с разблокированным экраном поможет защитить от подключения Юсб, который блокирует дорожки только в случае блокировки экрана, также он не полностью или вовсе не умеет скрывать наличие скрытых профилей с приложениями тк это хуйдроид ограниченный, а дюресс пин стирает все нахуй, что красный флаг, дауны не сделали досиахор выборочного стирания.
Это филькина грамота а не защита, тк нету сокрытия и правда подобного отрицания. Несмотря на все эти крутые шифрования на тензор 4. Слон в посудной лавке прикрытый покрывалом
> стирает все нахуй, что красный флаг
В чём редфлаг? Типа боишься 316УК? Она не вменяется если ты участник преступления, и если преступление не доказано тоже.
Никто ничего не сделает если при проверке смартфона на котором какие-нибудь обидные мемесы с плешивым карликом, песни группы оргазма нострадамуса или что-то очень экстремисткое за что можно присесть ты введешь дюресспасс.
Недоработо4ка.
А между прочим требования эти годами висят на оф форуме и разработчики всегда отговариваются мол система не уникальна и сложно в реализации некоторых важных функций.
1. Частичный кастомный дюресс
2. Более совершенные профили с настоящей изоляцией от tun интерфейса и iptables
3. Iptables кастомизация как это сделано в ipwall+ с рутом.
4. Эфемерные профили в INRAM
5. Отключение физически дорожек type-c для передачи данных в любом виде, либо полное отключение порта навсегда, зарядка через магнит.
6. Реализация push через MicroG
7. Максимальное удаление блопов и ревизия проприетарных драйверов, в особенности драйвера модема 4/5G и WiFi, (pine phone).
8. Отключение Bluetooth, front camera, rear camera, 3G, 4g модема путем удаления их драйверов из системы.
/thread

>огда переходишь по ссылке на авто.сру
>на странице .ыл кликджекинговый сурипт
Там не скрипт, а твой опсос видит и продаёт инфу (легально) на какие сайты ты заходишь, была статья Хабре, там подробности как это работает.
>исполнения выборочного, или невозможность цельного сокрытие профиля в двойном контейнере
Это не имеет смысла, если целебрайт добирается внутрь, то там уже всё, всё на ладони. Поэтому полный duress и анально огороженный usb порт.
Более того, так полумера как выборочный duress подразумевает что ты собираешься впустить внутрь целебрайт и даже если допустить что он в моменте не сможет добраться до твоего контейнера, твой внутренний параноик готов пользоваться после этого этим телефоном? У целебрайта ведь есть возможности пустить корни в твоей системе.
 97 Кб, 300x293
Просто представьте: выкатывает Целебрайт новый апдейт с экплоитами, и графен уже через несколько дней выкатывают патч сами проверив и разреверсив этот апдейт.
Удивительно что какой-нибудь мексиканский картель с собственной полицией не сделал это давно, чтобы отсылать доступ к ПО разрабам ГрафенаОС.

Не трясись

Я на FOSS дрочу но при этом хочу рабочие банки, поэтому линейка не подходит
в теории может подойти Calyx но он только недавно проснулся а вайп данных проводить неочень хочется
>взломали их, знатно затролив.
Взломали сам целебрайт, и сделали так чтобы когда оно подключается к телефону где установлен Signal и при выкачке данных сигнала то Целебрайт съедал специальный кусок данных, после чего начинал бесоёбить и стирать свои данные, причём данные от предыдущих телефонов тоже.

Ну скажу сразу, что без разблокировки по лицу уже выглядит жиденько.
Ещё угар в том, что пердолинг у меня начался ещё во время установки - почему-то без впн на сайт графина я подключиться не смог.
Motorola Signature тут обсуждают?
Где-то 3 часа пердолился пытаясь настроить всё как мне было бы удобно.
Переместил медиа, установил забэкапленные апк, вошёл везде и т.д.
Из гугловского поставил звонилку, контакты, фото, заметки, модифицированный гбоард.
Всё остальное - заменил опенсорсом.
Про уведомления уже был в курсе, так что заранее скачал звуки стоковой прошивки.
Напердолил circle to search из f droid, половтра стоковых функций пока на нем не работает, но лучше, чем ничего.
Всё приложения поставились без проблем.
Что понравилось:
Можно отрубать доступ в инет всяким модифицированным апкахам.
Волте ставится без пердолинга.
Ощущение, что телефон наконец-то мой, что захочу, то и удалю. Такой вайб китката.
Подводные:
стоковый пикселевский лаунчер не ставится, а адекватных альтернатив я за час поиска и настроек не нашёл. Остался на стоком аосповском и это всё равно какой-то говняк, даже не в плане кастомизации, а банально расположение иконок какое-то ебанутое - между ними огромные отступы.
Подтормаживания из-за каких-то процессов шифрования, которые мне нахуй не нужны и которые не отключаются.
Ощущение какого-то колхоза, типа оптимизации приложений, как на каком-нибудь китайкале. Пока вроде ничего не вылетает на ровном месте, но батарейка улетает заметно быстрее, чем на стоке.
Походу с недельку, возможно обратно на сток вернусь, так как пока я задаюсь себе вопросом нахуя я его вообще накатил, если он требует столько компромиссов и стоит ли оно того.
Сука, у команды графина неебаца какие донаты от всяких миллиардеров, хватает денег на рекламу у всех подряд, даже у пьюдипая, почему они на аутсорс не отдадут разработку нормальной кастомизации, нормальных звуков, нормальной альтернативы гугловским приложениям? Это литералли голый аосп, даже не линага, на которую натянули зонды безопасности.
Где-то 3 часа пердолился пытаясь настроить всё как мне было бы удобно.
Переместил медиа, установил забэкапленные апк, вошёл везде и т.д.
Из гугловского поставил звонилку, контакты, фото, заметки, модифицированный гбоард.
Всё остальное - заменил опенсорсом.
Про уведомления уже был в курсе, так что заранее скачал звуки стоковой прошивки.
Напердолил circle to search из f droid, половтра стоковых функций пока на нем не работает, но лучше, чем ничего.
Всё приложения поставились без проблем.
Что понравилось:
Можно отрубать доступ в инет всяким модифицированным апкахам.
Волте ставится без пердолинга.
Ощущение, что телефон наконец-то мой, что захочу, то и удалю. Такой вайб китката.
Подводные:
стоковый пикселевский лаунчер не ставится, а адекватных альтернатив я за час поиска и настроек не нашёл. Остался на стоком аосповском и это всё равно какой-то говняк, даже не в плане кастомизации, а банально расположение иконок какое-то ебанутое - между ними огромные отступы.
Подтормаживания из-за каких-то процессов шифрования, которые мне нахуй не нужны и которые не отключаются.
Ощущение какого-то колхоза, типа оптимизации приложений, как на каком-нибудь китайкале. Пока вроде ничего не вылетает на ровном месте, но батарейка улетает заметно быстрее, чем на стоке.
Походу с недельку, возможно обратно на сток вернусь, так как пока я задаюсь себе вопросом нахуя я его вообще накатил, если он требует столько компромиссов и стоит ли оно того.
Сука, у команды графина неебаца какие донаты от всяких миллиардеров, хватает денег на рекламу у всех подряд, даже у пьюдипая, почему они на аутсорс не отдадут разработку нормальной кастомизации, нормальных звуков, нормальной альтернативы гугловским приложениям? Это литералли голый аосп, даже не линага, на которую натянули зонды безопасности.
Ещё больше причин ждать коллаб с Мотороллой.


Короче нинужна по всем параметрам, даже знаменитая фича с паролем самоуничтожения
>Зачем
Чтобы потом на форумах с пафосом занюхивать собственный пердёж, рассказывая про то как они испытали
>Ощущение, что телефон наконец-то мой
> стоковый пикселевский лаунчер не ставится, а адекватных альтернатив я за час поиска и настроек не нашёл. Остался на стоком аосповском и это всё равно какой-то говняк, даже не в плане кастомизации, а банально расположение иконок какое-то ебанутое - между ними огромные отступы.
Lawnchair, попенсорсный xpюксeль лончер с расширенной кастомизацией
> Зачем эта система нужна в итоге-то, если люди один хуй туда ставят рустор, гугл сервисы, все то же самое что и на обычный смартфон? Только ещё в догонку с кучей багов и отстутствующих функций. А ну и на границах могут особое внимание уделять обладателям графена.
Это путь разумисов подрочить на свою охуенность. По идее гапсов и русторов лучше избегать, так как это офигенные дыры.
Это верно, но сейчас всё сложнее найти звонилку обычную. Китайцы делают мусор с говняков в прошивке.


>>54752
Это система не для вас а для журналистов активистов и мошейников, которым нужен hardened версия AOSP но с заблок загрузчиком.
Основа основ это аппаратное отключение typec, только для зарядки. Правда пин код для изменения этой настройки в профиле пользователя точно такой же. Зачем это нужно? Для защиты от подключения к любым форензик Аля celebrate.
Второе это защита перебора брутфорса пинов, и авто перезагрузка в BFU каждые n часов, зачем это нужно опять при форензик или изъятии телебона.
Дюрес пин, опять же для при изъятии телебона с твоими «приложениями»
Но:
Скрытые профили видны, отдельного Пина для usb настроек нет, нету сокрытия профиля и приложений в нем, нету сокрытия или двойного пароля хранилищ для правдоподобного отрицания, нету амнезийных и эфемерных загрузчиков или профилей.
Нету скрытого стирания профиля, и удаления логов, либо удаления заголовка шифрования диска.
Нету отравления RAM, и памяти и ее перезаписи от холодного Бута.
Нету других функций которые нужны и необходимы, те же запуски VM машин с их резервной копией в одном образе .vmxi
Посему это чистая система без физической конфиденциальности, только онлайн конфиденциальность класса С.
В том то и дело нельзя, бекапов не существует на этой системе, seed vault делает бекап только настроек и только локально, тоесть взять и залить всю систему в виде одного файла на флешу / компьютер / облако не получится. А ведь как можно было бы легко обнулять и откатывать систему в нужный момент. С амнезийной выгрузкой на носитель или облако и тут же сбросом до завода. Эти дебилы не смогли сделать это в виде одного файла. На компутере ты можешь легко сделать бекап виртуалки со всеми приложениями без необходимости повторной авторизации. Какой раз убеждаюсь какое говно эти Мобилы
Похуй+похуй.
>the Tensor line and Snapdragon 8 Elite Gen 5 support memory tagging which is a requirement of GrapheneOS
Это был скорее риторический вопрос. Пока пахнет прогревом на тренде пРиВаТнОсТи.
Лучший SoC под лучшую систему, чо ноеш то
 949 Кб, 2400x1080
Думаю разрабы Графена ограничены возможностями, архитектурой и разрешениями Андроида как системы, сам Графен лишь надстройка поверх.
>Отмечается, что Motorola самостоятельно выполняет большую часть работы по переносу GrapheneOS на свои устройства.
Учитывая что Моторола теперь принадлежит китайцам, можно ли доверять ему свою приватность? Там же запросто могут хардверный руткит поставить, в том числе на уровне драйверов и блобов где и так всё закрыто проприетарно.
Доверять никому нельзя
Учитывая что Пиксель принадлежит американцам, можно ли доверять ему свою приватность? Там же запросто могут хардверный руткит поставить, в том числе на уровне драйверов и блобов где и так всё закрыто проприетарно.
Сложность порта? Тут Моторола сами монтируют, пишут дрова и так далее. В будущем может перенесут на средний класс устройств.
Хочешь дёшево, есть старые Пиксели.

Слишком белый ребёнок, непорядок.
А с чего ты взял, что ему заплатили?
Пюдс давно уже активно срет на всякие ФААНГ, поддерживает Селф хостинг и приватность.
Не, просто устал, видимо.
Он давно работает на Гугл, сгоняет всех на ГрафинОС (ханипот).
Да ладно, без шуток, графен заказывал рекламу у блоггера шля школьников? Я сейчас обосрусь от смеха. Смешнее в этом треде уже ничего не будет.
А графином, кроме школьников насмотревшихся мистера робота, кто-то пользуется?
Изолированные блять гугл сервисы, вы хоть сами в это верите?
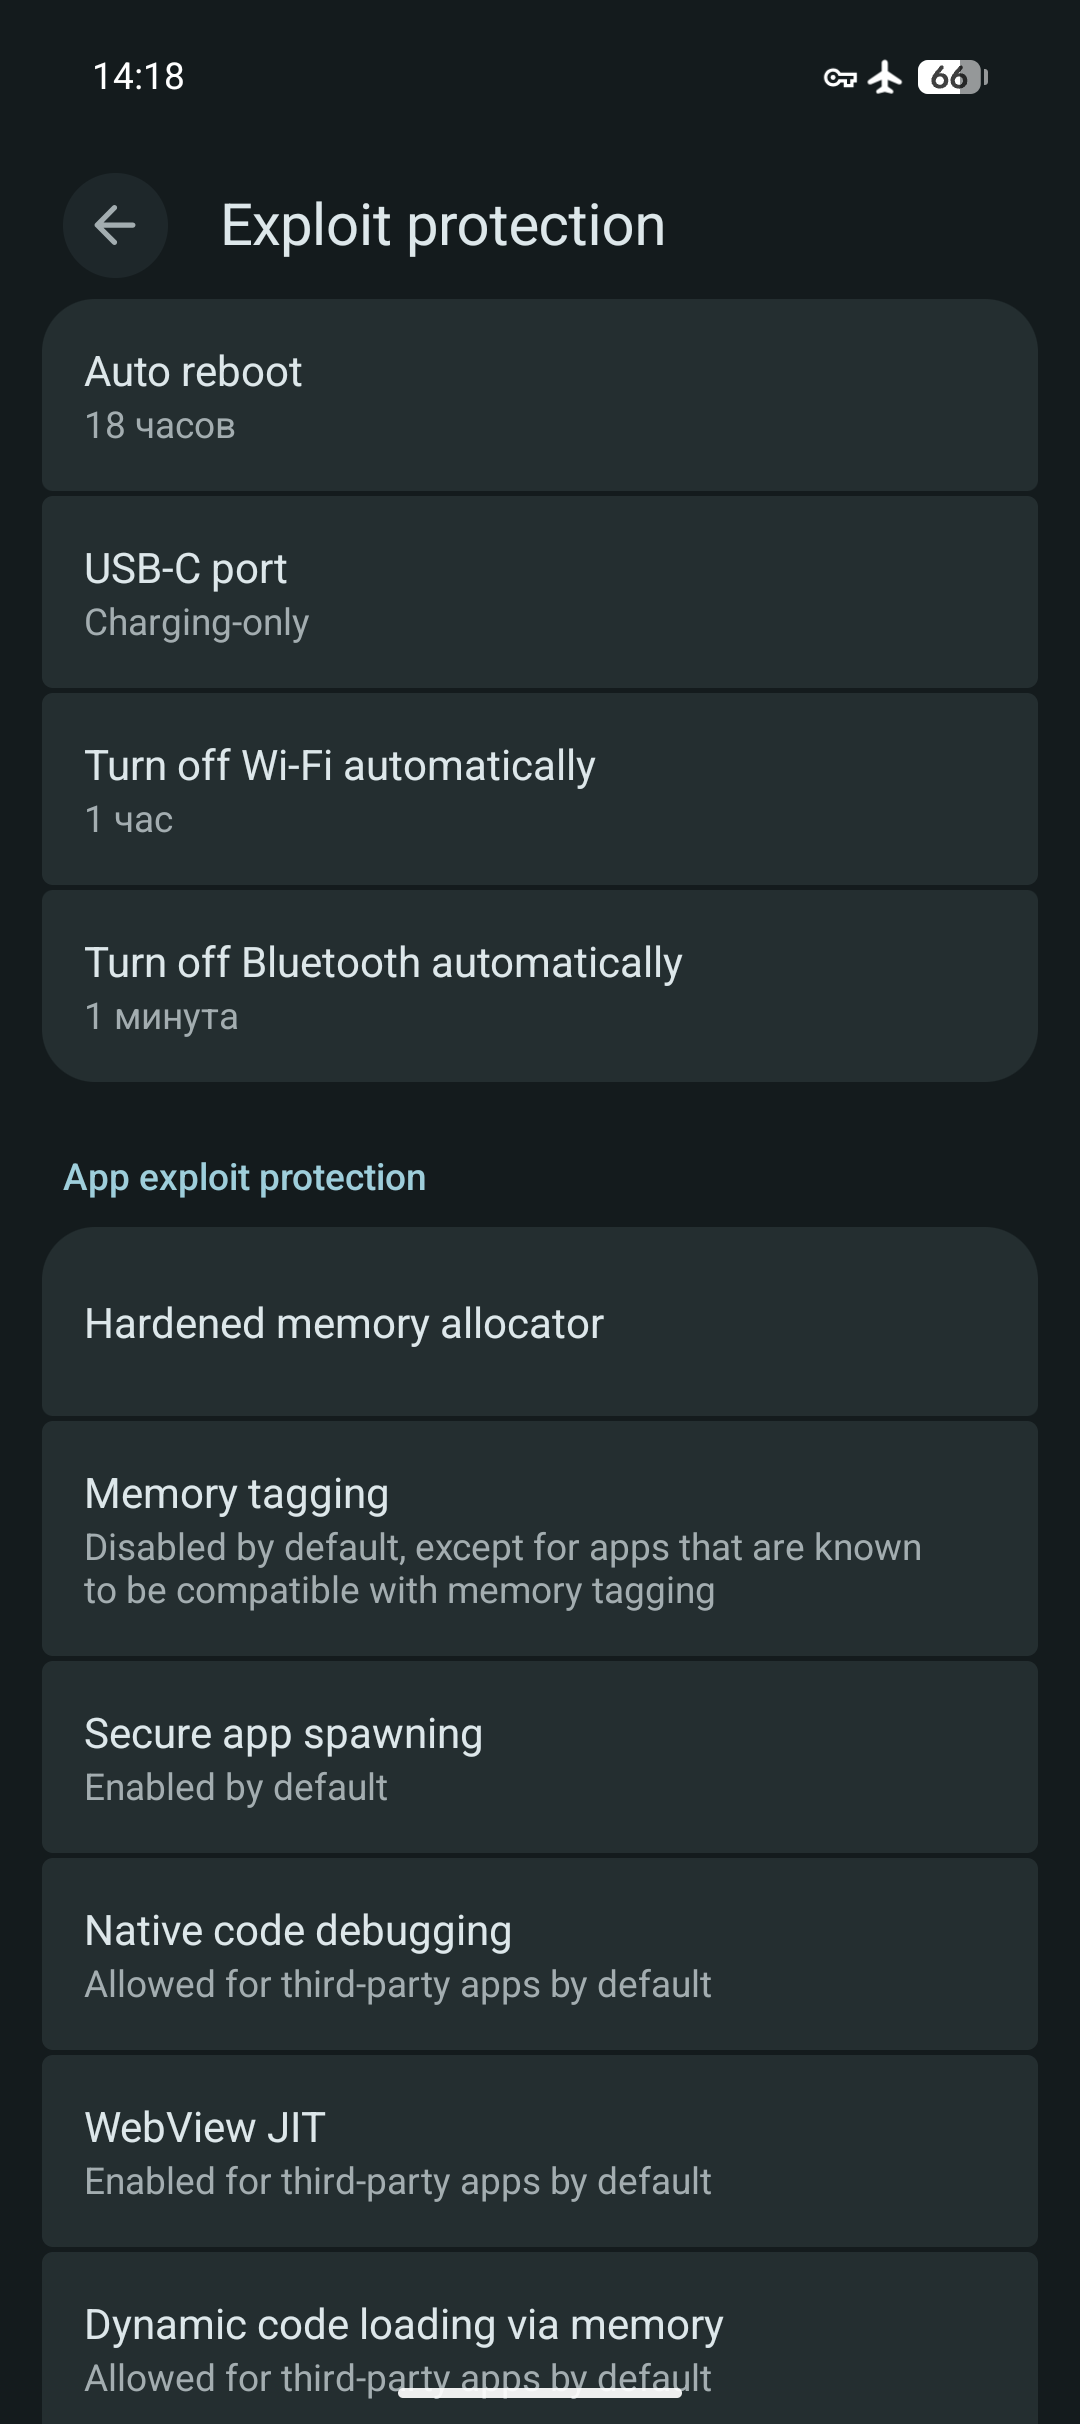 158 Кб, 1080x2424
Прелствители даркнета уровня нуб, которым нужно мнимое решение из коробки и дюрес пин. Защита мнимая, уже выше расписывал
1. Amnesia Mode
Режим, в котором телефон после перезагрузки забывает вообще всё, что происходило в сессии.
Система загружается из read-only образа:
Verified system image
↓
Read-only
↓
RAM overlay
↓
Apps / cache / history / keys
↓
reboot
↓
всё уничтожено
Можно сделать три уровня:
Normal — обычное постоянное хранение.
Selective Amnesia — удаляется только выбранное: браузер, мессенджеры, временные файлы, clipboard, DNS, notifications.
Full Amnesia — вся пользовательская сессия только в RAM.
Как Tails, но для телефона.
⸻
2. Полностью RAM-only профили
Не просто incognito.
Создаёшь:
Temporary Space
и выбираешь:
Storage:
○ Persistent
● RAM only
○ Encrypted disposable image
В RAM могут жить:
приложения;
их данные;
аккаунты;
cookies;
VPN state;
clipboard;
файлы;
фото;
ключи сессии.
После закрытия:
cryptographic keys → zeroized
RAM pages → wiped
VM destroyed
Никакого ручного удаления.
⸻
3. MicroVM вместо обычных Android profiles
Я бы вообще пошёл дальше GrapheneOS profiles.
Каждое важное пространство — отдельная microVM:
Hardware
│
Hypervisor
│
├── Main VM
├── Banking VM
├── Google VM
├── Anonymous VM
├── Work VM
└── Disposable VM
У каждой собственные:
Android ID;
MAC;
VPN;
файловая система;
Play Services;
clipboard;
DNS;
IP policy;
USB permissions;
Bluetooth namespace;
* camera/mic policy.
Одна VM вообще не знает о существовании другой.
⸻
4. Backup виртуальных систем
Вот это очень сильная функция.
Не backup отдельных приложений.
А snapshot всей виртуальной системы:
Banking VM
├── OS state
├── apps
├── app data
├── permissions
├── accounts
├── network rules
└── encryption metadata
↓ snapshot
banking-vm-2026-09-04.img
Восстановление:
Restore Banking VM
Через несколько секунд получаешь её ровно в прежнем состоянии.
Можно иметь версии:
Yesterday
Before update
Clean
Travel
Emergency
Причём snapshot шифруется отдельным ключом, а не паролем телефона.
⸻
5. Fork VM
Ещё интереснее.
Есть рабочая VM.
Нажимаешь:
Clone as disposable
Получаешь временную копию:
Main
↓ clone
Main-temp
Делаешь что угодно.
После завершения:
Destroy
Основная система осталась нетронута.
Очень удобно для неизвестных APK, документов, ссылок.
1. Amnesia Mode
Режим, в котором телефон после перезагрузки забывает вообще всё, что происходило в сессии.
Система загружается из read-only образа:
Verified system image
↓
Read-only
↓
RAM overlay
↓
Apps / cache / history / keys
↓
reboot
↓
всё уничтожено
Можно сделать три уровня:
Normal — обычное постоянное хранение.
Selective Amnesia — удаляется только выбранное: браузер, мессенджеры, временные файлы, clipboard, DNS, notifications.
Full Amnesia — вся пользовательская сессия только в RAM.
Как Tails, но для телефона.
⸻
2. Полностью RAM-only профили
Не просто incognito.
Создаёшь:
Temporary Space
и выбираешь:
Storage:
○ Persistent
● RAM only
○ Encrypted disposable image
В RAM могут жить:
приложения;
их данные;
аккаунты;
cookies;
VPN state;
clipboard;
файлы;
фото;
ключи сессии.
После закрытия:
cryptographic keys → zeroized
RAM pages → wiped
VM destroyed
Никакого ручного удаления.
⸻
3. MicroVM вместо обычных Android profiles
Я бы вообще пошёл дальше GrapheneOS profiles.
Каждое важное пространство — отдельная microVM:
Hardware
│
Hypervisor
│
├── Main VM
├── Banking VM
├── Google VM
├── Anonymous VM
├── Work VM
└── Disposable VM
У каждой собственные:
Android ID;
MAC;
VPN;
файловая система;
Play Services;
clipboard;
DNS;
IP policy;
USB permissions;
Bluetooth namespace;
* camera/mic policy.
Одна VM вообще не знает о существовании другой.
⸻
4. Backup виртуальных систем
Вот это очень сильная функция.
Не backup отдельных приложений.
А snapshot всей виртуальной системы:
Banking VM
├── OS state
├── apps
├── app data
├── permissions
├── accounts
├── network rules
└── encryption metadata
↓ snapshot
banking-vm-2026-09-04.img
Восстановление:
Restore Banking VM
Через несколько секунд получаешь её ровно в прежнем состоянии.
Можно иметь версии:
Yesterday
Before update
Clean
Travel
Emergency
Причём snapshot шифруется отдельным ключом, а не паролем телефона.
⸻
5. Fork VM
Ещё интереснее.
Есть рабочая VM.
Нажимаешь:
Clone as disposable
Получаешь временную копию:
Main
↓ clone
Main-temp
Делаешь что угодно.
После завершения:
Destroy
Основная система осталась нетронута.
Очень удобно для неизвестных APK, документов, ссылок.
Вот здесь GrapheneOS можно сильно расширить.
Сейчас концепция duress обычно бинарная:
вводишь специальный PIN → уничтожаются чувствительные секреты.
Я бы сделал Duress Actions.
Например:
PIN 1
Обычный PIN.
Открывает всё.
PIN 2
Duress-Light.
Открывает телефон нормально, но:
Hidden VM → unavailable
Private photos → hidden
Password vault → decoy
Crypto wallet → hidden
VPN → normal-looking
Secure notes → hidden
Пользовательский интерфейс выглядит абсолютно нормально.
⸻
7. Несколько уровней Duress
Например:
2580 → Normal
4721 → Safe persona
6634 → Travel persona
9917 → Emergency wipe
Каждый код приводит в разное состояние системы.
При этом система не должна показывать:
«неверный настоящий пароль»
или
«Duress mode activated».
⸻
8. Partial destruction
Очень полезная концепция.
Duress не обязательно должен уничтожать весь телефон.
Можно задать:
Duress PIN:
Destroy:
✓ Private VM encryption key
✓ Password vault key
✓ Secure messages VM
Keep:
✓ Main profile
✓ Photos
✓ Banking
✓ Maps
✓ Contacts
Телефон остаётся полностью рабочим.
Просто определённая часть данных становится криптографически недоступной.
⸻
9. Cryptographic deletion вместо file deletion
Удалять гигабайты не надо.
Каждый secure-space имеет отдельный ключ:
Data
↓
AES-XTS
↓
Random VM key
Удаляем ключ:
VM key = ZERO
И сотни гигабайт превращаются в бессмысленный ciphertext практически мгновенно.
⸻
10. Двойные пароли
Но не просто:
пароль телефона + пароль приложения.
На уровне архитектуры.
Первый пароль
Расшифровывает:
Public System
Второй пароль
Расшифровывает:
Private Root
Password A
↓
Normal phone
Password B
↓
Normal phone
+
hidden filesystem
+
hidden VMs
+
private key hierarchy
Важно: из encrypted storage невозможно определить, существует ли второй набор данных.
⸻
11. Plausible deniability storage
Диск выглядит как случайные данные.
Например:
Encrypted storage
│
├── normal encrypted volume
│
└── free/random-looking space
Но внутри random-looking области может находиться второй volume.
Без второго секрета невозможно доказать, что он вообще существует.
Это намного интереснее обычного «скрытого профиля».
⸻
12. Pool эфемерных данных
Да — я бы сделал отдельный:
Ephemeral Data Pool
Приложения вообще не получают постоянные директории автоматически.
ОС выделяет temporary object:
pool://7F2A9
Он имеет TTL:
10 minutes
1 hour
until app closes
until screen lock
until reboot
manual
Например камера:
Photo
↓
Ephemeral Pool
↓
AI processing
↓
send to Signal
↓
object destroyed
Фото никогда не попало в постоянную галерею.
⸻
13. Ephemeral Clipboard
Clipboard должен иметь классы:
Normal
Sensitive
One-shot
RAM-only
Например пароль:
copied
↓
paste once
↓
destroy
И никакое приложение не имеет доступа к истории.
⸻
14. Ephemeral Downloads
Скачал PDF:
Download as:
○ Permanent file
● Temporary 30 min
○ Until reboot
○ Open once
После просмотра файл исчезает автоматически.
⸻
15. Ephemeral app installation
Это вообще очень полезно.
Install APK
↓
Temporary App
↓
RAM/container
↓
Run
↓
Close
↓
app + data destroyed
То есть APK можно открыть как документ.
Не нужно засорять систему приложениями.
⸻
Вот здесь GrapheneOS можно сильно расширить.
Сейчас концепция duress обычно бинарная:
вводишь специальный PIN → уничтожаются чувствительные секреты.
Я бы сделал Duress Actions.
Например:
PIN 1
Обычный PIN.
Открывает всё.
PIN 2
Duress-Light.
Открывает телефон нормально, но:
Hidden VM → unavailable
Private photos → hidden
Password vault → decoy
Crypto wallet → hidden
VPN → normal-looking
Secure notes → hidden
Пользовательский интерфейс выглядит абсолютно нормально.
⸻
7. Несколько уровней Duress
Например:
2580 → Normal
4721 → Safe persona
6634 → Travel persona
9917 → Emergency wipe
Каждый код приводит в разное состояние системы.
При этом система не должна показывать:
«неверный настоящий пароль»
или
«Duress mode activated».
⸻
8. Partial destruction
Очень полезная концепция.
Duress не обязательно должен уничтожать весь телефон.
Можно задать:
Duress PIN:
Destroy:
✓ Private VM encryption key
✓ Password vault key
✓ Secure messages VM
Keep:
✓ Main profile
✓ Photos
✓ Banking
✓ Maps
✓ Contacts
Телефон остаётся полностью рабочим.
Просто определённая часть данных становится криптографически недоступной.
⸻
9. Cryptographic deletion вместо file deletion
Удалять гигабайты не надо.
Каждый secure-space имеет отдельный ключ:
Data
↓
AES-XTS
↓
Random VM key
Удаляем ключ:
VM key = ZERO
И сотни гигабайт превращаются в бессмысленный ciphertext практически мгновенно.
⸻
10. Двойные пароли
Но не просто:
пароль телефона + пароль приложения.
На уровне архитектуры.
Первый пароль
Расшифровывает:
Public System
Второй пароль
Расшифровывает:
Private Root
Password A
↓
Normal phone
Password B
↓
Normal phone
+
hidden filesystem
+
hidden VMs
+
private key hierarchy
Важно: из encrypted storage невозможно определить, существует ли второй набор данных.
⸻
11. Plausible deniability storage
Диск выглядит как случайные данные.
Например:
Encrypted storage
│
├── normal encrypted volume
│
└── free/random-looking space
Но внутри random-looking области может находиться второй volume.
Без второго секрета невозможно доказать, что он вообще существует.
Это намного интереснее обычного «скрытого профиля».
⸻
12. Pool эфемерных данных
Да — я бы сделал отдельный:
Ephemeral Data Pool
Приложения вообще не получают постоянные директории автоматически.
ОС выделяет temporary object:
pool://7F2A9
Он имеет TTL:
10 minutes
1 hour
until app closes
until screen lock
until reboot
manual
Например камера:
Photo
↓
Ephemeral Pool
↓
AI processing
↓
send to Signal
↓
object destroyed
Фото никогда не попало в постоянную галерею.
⸻
13. Ephemeral Clipboard
Clipboard должен иметь классы:
Normal
Sensitive
One-shot
RAM-only
Например пароль:
copied
↓
paste once
↓
destroy
И никакое приложение не имеет доступа к истории.
⸻
14. Ephemeral Downloads
Скачал PDF:
Download as:
○ Permanent file
● Temporary 30 min
○ Until reboot
○ Open once
После просмотра файл исчезает автоматически.
⸻
15. Ephemeral app installation
Это вообще очень полезно.
Install APK
↓
Temporary App
↓
RAM/container
↓
Run
↓
Close
↓
app + data destroyed
То есть APK можно открыть как документ.
Не нужно засорять систему приложениями.
⸻
Не Android toggle.
Нужна архитектура:
USB-C controller
│
hardware security controller
│
├─ charging
├─ display
├─ USB data
└─ debugging
Пользователь может выбрать:
USB-C
Charging ON
USB data OFF
DisplayPort OFF
USB accessories OFF
ADB OFF
Boot USB OFF
И отключение происходит ниже Android kernel.
⸻
17. USB «зарядка только» должна быть настоящей
Сейчас USB software policy — это всё равно software policy.
В идеальном телефоне должен существовать аппаратный:
USB Data Gate
USB connector
│
├── VBUS ───────── battery
│
└── D+/D-/SS ──X── SoC
Физически data lines отключены.
⸻
18. Автоматический USB Lockdown
Например:
Unlocked:
USB data allowed
Locked for 30 sec:
USB data disabled
Locked for 5 min:
USB controller powered down
Rebooted:
charging only until password entered
⸻
19. Bluetooth kill
То же самое с Bluetooth.
Не просто:
Bluetooth OFF
А:
Bluetooth controller → power rail OFF
У системы физически нет возможности включить его сама.
⸻
20. Wi-Fi hardware isolation
Можно дать Wi-Fi отдельному security MCU:
Apps
↓
Network VM
↓
isolated Wi-Fi controller
Никакого прямого доступа kernel к radio firmware.
⸻
21. Baseband isolation
Это одна из самых важных функций идеального защищённого телефона.
Модем вообще не должен иметь прямого DMA-доступа к основной памяти.
5G modem
│
▼
IOMMU
│
Communication VM
│
▼
Main OS
Даже взлом baseband не должен автоматически означать взлом телефона.
⸻
22. Baseband Off
Настоящий airplane mode:
Modem power rail → OFF
Не:
ОС попросила модем прекратить transmission.
А модем физически обесточен.
⸻
23. Sensor kill switches
Физические или security-controller switches:
Camera OFF
Mic OFF
GPS OFF
NFC OFF
USB OFF
Bluetooth OFF
UWB OFF
Modem OFF
⸻
24. Камера без камеры
При отключении camera kill-switch устройство не должно даже видеть camera sensor в hardware enumeration.
То же самое с микрофоном.
Не permission.
Отсутствующее устройство.
⸻
25. Panic Lock
Одно действие:
например удерживать:
Power + Volume Up + Volume Down
5 секунд.
Система:
RAM secrets wiped
biometrics disabled
USB disabled
Bluetooth disabled
VMs suspended
network killed
device locks
Но данные на диске остаются.
⸻
26. Cold Lock
Ещё один режим:
Lock securely
При обычной блокировке некоторые ключи остаются в RAM.
Cold Lock:
close all VMs
flush secrets
remove user keys from RAM
enter Before-First-Unlock state
По безопасности почти как reboot, но загрузка UI быстрее.
⸻
27. Automatic Cold Lock
Например:
Screen off:
5 min → Private VM locked
30 min → all secondary keys evicted
2 hours → full BFU mode
8 hours → automatic reboot
⸻
28. RAM encryption
На поддерживаемом железе:
memory encryption;
per-VM keys;
encrypted swap;
ideally no plaintext hibernation.
RAM pages разных VMs даже физически защищены разными контекстами.
⸻
29. Никакого обычного swap
Для sensitive VM:
Swap:
Disabled
или:
Encrypted with ephemeral boot key
После reboot ключ исчез.
Swap становится бесполезным ciphertext.
39. Travel Mode
Перед пересечением границы:
Enable Travel Mode
Телефон:
выгружает sensitive VMs;
удаляет их локальные keys;
оставляет обычные приложения;
удаляет offline backup keys;
отключает biometric unlock;
отключает USB data.
После возвращения private VM можно восстановить из E2E backup.
⸻
40. В идеале система выглядела бы так
SECURE HYPERVISOR
│
┌─────────────────┼─────────────────┐
│ │ │
Persistent VM Private VM Disposable VM
│ │ │
flash hidden volume RAM
│ │ │
normal PIN secret password no password
│ │ │
backup encrypted backup no backup
Ниже:
Hardware Security Controller
├── USB data gate
├── microphone gate
├── camera gate
├── modem power
├── Wi-Fi power
├── Bluetooth power
├── Secure Element
└── tamper / boot state
И отдельно:
Ephemeral Pool
├── temporary files
├── clipboard
├── app sessions
├── browser identity
├── downloaded documents
└── temporary credentials
⸻
То есть «идеальная GrapheneOS» я бы делал не как ROM
А скорее как комбинацию:
GrapheneOS security model
Qubes OS virtualization
Tails amnesia
VeraCrypt-like hidden storage concepts
hardware kill switches
microVM snapshots
disposable environments
cryptographic duress
RAM-only execution.
Не Android toggle.
Нужна архитектура:
USB-C controller
│
hardware security controller
│
├─ charging
├─ display
├─ USB data
└─ debugging
Пользователь может выбрать:
USB-C
Charging ON
USB data OFF
DisplayPort OFF
USB accessories OFF
ADB OFF
Boot USB OFF
И отключение происходит ниже Android kernel.
⸻
17. USB «зарядка только» должна быть настоящей
Сейчас USB software policy — это всё равно software policy.
В идеальном телефоне должен существовать аппаратный:
USB Data Gate
USB connector
│
├── VBUS ───────── battery
│
└── D+/D-/SS ──X── SoC
Физически data lines отключены.
⸻
18. Автоматический USB Lockdown
Например:
Unlocked:
USB data allowed
Locked for 30 sec:
USB data disabled
Locked for 5 min:
USB controller powered down
Rebooted:
charging only until password entered
⸻
19. Bluetooth kill
То же самое с Bluetooth.
Не просто:
Bluetooth OFF
А:
Bluetooth controller → power rail OFF
У системы физически нет возможности включить его сама.
⸻
20. Wi-Fi hardware isolation
Можно дать Wi-Fi отдельному security MCU:
Apps
↓
Network VM
↓
isolated Wi-Fi controller
Никакого прямого доступа kernel к radio firmware.
⸻
21. Baseband isolation
Это одна из самых важных функций идеального защищённого телефона.
Модем вообще не должен иметь прямого DMA-доступа к основной памяти.
5G modem
│
▼
IOMMU
│
Communication VM
│
▼
Main OS
Даже взлом baseband не должен автоматически означать взлом телефона.
⸻
22. Baseband Off
Настоящий airplane mode:
Modem power rail → OFF
Не:
ОС попросила модем прекратить transmission.
А модем физически обесточен.
⸻
23. Sensor kill switches
Физические или security-controller switches:
Camera OFF
Mic OFF
GPS OFF
NFC OFF
USB OFF
Bluetooth OFF
UWB OFF
Modem OFF
⸻
24. Камера без камеры
При отключении camera kill-switch устройство не должно даже видеть camera sensor в hardware enumeration.
То же самое с микрофоном.
Не permission.
Отсутствующее устройство.
⸻
25. Panic Lock
Одно действие:
например удерживать:
Power + Volume Up + Volume Down
5 секунд.
Система:
RAM secrets wiped
biometrics disabled
USB disabled
Bluetooth disabled
VMs suspended
network killed
device locks
Но данные на диске остаются.
⸻
26. Cold Lock
Ещё один режим:
Lock securely
При обычной блокировке некоторые ключи остаются в RAM.
Cold Lock:
close all VMs
flush secrets
remove user keys from RAM
enter Before-First-Unlock state
По безопасности почти как reboot, но загрузка UI быстрее.
⸻
27. Automatic Cold Lock
Например:
Screen off:
5 min → Private VM locked
30 min → all secondary keys evicted
2 hours → full BFU mode
8 hours → automatic reboot
⸻
28. RAM encryption
На поддерживаемом железе:
memory encryption;
per-VM keys;
encrypted swap;
ideally no plaintext hibernation.
RAM pages разных VMs даже физически защищены разными контекстами.
⸻
29. Никакого обычного swap
Для sensitive VM:
Swap:
Disabled
или:
Encrypted with ephemeral boot key
После reboot ключ исчез.
Swap становится бесполезным ciphertext.
39. Travel Mode
Перед пересечением границы:
Enable Travel Mode
Телефон:
выгружает sensitive VMs;
удаляет их локальные keys;
оставляет обычные приложения;
удаляет offline backup keys;
отключает biometric unlock;
отключает USB data.
После возвращения private VM можно восстановить из E2E backup.
⸻
40. В идеале система выглядела бы так
SECURE HYPERVISOR
│
┌─────────────────┼─────────────────┐
│ │ │
Persistent VM Private VM Disposable VM
│ │ │
flash hidden volume RAM
│ │ │
normal PIN secret password no password
│ │ │
backup encrypted backup no backup
Ниже:
Hardware Security Controller
├── USB data gate
├── microphone gate
├── camera gate
├── modem power
├── Wi-Fi power
├── Bluetooth power
├── Secure Element
└── tamper / boot state
И отдельно:
Ephemeral Pool
├── temporary files
├── clipboard
├── app sessions
├── browser identity
├── downloaded documents
└── temporary credentials
⸻
То есть «идеальная GrapheneOS» я бы делал не как ROM
А скорее как комбинацию:
GrapheneOS security model
Qubes OS virtualization
Tails amnesia
VeraCrypt-like hidden storage concepts
hardware kill switches
microVM snapshots
disposable environments
cryptographic duress
RAM-only execution.
Амнезия — после перезагрузки всё временное исчезает.
RAM-only режим — данные живут только в оперативке, выключил телефон — данных нет.
Временные системы — отдельные одноразовые мини-Android для банков, браузера, подозрительных приложений.
Бэкап целой виртуальной системы — сохраняется не только приложение, а весь её рабочий контейнер целиком.
Частичный Duress PIN — специальный PIN может спрятать или уничтожить только секретные данные, оставив обычный телефон рабочим.
Несколько PIN — один открывает обычный телефон, другой — скрытую систему, третий — безопасную «подставную».
Двойной пароль — обычный пароль показывает обычные данные, секретный — скрытые.
Скрытые разделы — нельзя даже доказать, что секретные данные существуют.
Ephemeral Pool — временное хранилище для фото, файлов, паролей и буфера обмена. Само очищается.
Временные приложения — запустил APK, закрыл — приложение и его данные исчезли.
Временный браузер — история, cookies и аккаунты только в RAM.
Одноразовые личности — новый Android ID, MAC, браузер и VPN для каждой временной сессии.
Криптоудаление — вместо долгого стирания удаляется ключ шифрования, данные мгновенно становятся мусором.
Cold Lock — телефон выкидывает ключи из RAM почти как после перезагрузки.
Panic Lock — комбинация кнопок моментально блокирует всё и очищает секреты из RAM.
Автоперезагрузка — долго не разблокировал телефон — он сам перезагрузился.
USB-C data OFF — зарядка работает, передача данных физически отключена.
Отключение камеры/микрофона/модема — не разрешением Android, а аппаратно.
Настоящий авиарежим — модем полностью обесточен.
Отдельная VM для модема — взлом модема не даёт прямой доступ к основной системе.
VPN Kill Switch — VPN упал, интернет сразу блокируется.
Отдельный VPN для каждой системы — банк через один VPN, браузер через другой, анонимная система через Tor.
Travel Mode — секретные данные временно удаляются с телефона и потом восстанавливаются из зашифрованного бэкапа.
Одноразовый буфер обмена — вставил пароль один раз, и он исчез.
Временные загрузки — файл удаляется после просмотра, блокировки или перезагрузки.
Snapshots — можно откатить виртуальную систему в состояние «вчера» или «до обновления».
В двух словах: GrapheneOS + Tails + Qubes OS + скрытые зашифрованные разделы + аппаратные выключатели.
Амнезия — после перезагрузки всё временное исчезает.
RAM-only режим — данные живут только в оперативке, выключил телефон — данных нет.
Временные системы — отдельные одноразовые мини-Android для банков, браузера, подозрительных приложений.
Бэкап целой виртуальной системы — сохраняется не только приложение, а весь её рабочий контейнер целиком.
Частичный Duress PIN — специальный PIN может спрятать или уничтожить только секретные данные, оставив обычный телефон рабочим.
Несколько PIN — один открывает обычный телефон, другой — скрытую систему, третий — безопасную «подставную».
Двойной пароль — обычный пароль показывает обычные данные, секретный — скрытые.
Скрытые разделы — нельзя даже доказать, что секретные данные существуют.
Ephemeral Pool — временное хранилище для фото, файлов, паролей и буфера обмена. Само очищается.
Временные приложения — запустил APK, закрыл — приложение и его данные исчезли.
Временный браузер — история, cookies и аккаунты только в RAM.
Одноразовые личности — новый Android ID, MAC, браузер и VPN для каждой временной сессии.
Криптоудаление — вместо долгого стирания удаляется ключ шифрования, данные мгновенно становятся мусором.
Cold Lock — телефон выкидывает ключи из RAM почти как после перезагрузки.
Panic Lock — комбинация кнопок моментально блокирует всё и очищает секреты из RAM.
Автоперезагрузка — долго не разблокировал телефон — он сам перезагрузился.
USB-C data OFF — зарядка работает, передача данных физически отключена.
Отключение камеры/микрофона/модема — не разрешением Android, а аппаратно.
Настоящий авиарежим — модем полностью обесточен.
Отдельная VM для модема — взлом модема не даёт прямой доступ к основной системе.
VPN Kill Switch — VPN упал, интернет сразу блокируется.
Отдельный VPN для каждой системы — банк через один VPN, браузер через другой, анонимная система через Tor.
Travel Mode — секретные данные временно удаляются с телефона и потом восстанавливаются из зашифрованного бэкапа.
Одноразовый буфер обмена — вставил пароль один раз, и он исчез.
Временные загрузки — файл удаляется после просмотра, блокировки или перезагрузки.
Snapshots — можно откатить виртуальную систему в состояние «вчера» или «до обновления».
В двух словах: GrapheneOS + Tails + Qubes OS + скрытые зашифрованные разделы + аппаратные выключатели.
> Настоящий авиарежим — модем полностью обесточен
Прямо в SoC рубильник дёргается.
> VPN Kill Switch
Есть в каждом телефоне
tun0?
Ну че школота, вас все так же еще волнует вас ваши уведомления и некрасивые иконки в системе? Дебилы бля
Ну насчет впн уже лишнее написал, в любом случае модем baseband и 5G стоит изолировать. Иначе один 0day RCE бэкдор и все
 63 Кб, 225x225
Как эта клоунада помогла Сэмюэлу?
>ты - Сычёв, крутой хокир, графин ос, разные пины, меняешь номера периодически
>на твоём телефоне куча незаконных приколов, критика власти, но ты не боишься - ведь ты крут (очень)
>случайно отправляешь в групповой чат с одноклассниками смешной мем с Путиным
>Ерохин делает скрин и отправляет жалобу на тебя в РКН
>молодой человек, пройдёмте
>ряя уиии
Большинство моих приложений FOSS и либо поддерживают ntfy (Element для общения, chance для двача)либо сами проверяют (Fairemail).
Всякое говно вроде вотсапа просто открываю пару раз в день.
Через свои сервера, наверно. На чистой линейке без гуглосервисов они прекрасно работают, при этом какое-нибудь приложение погоды агрится что гуглосервисов нет.
Что-то мне подсказывает, что у тебя не чистая линейка, либо они не вырезают гуглосервисы под корень.
Что вотсап что телега в стандартных клиентах делают пуши через FCM, который работает через Гуглопарашу.
 210 Кб, 1080x2520
Чистая официальная ночнушка. апк вацапа с сайта вацапа. телега соответственно.
Может там проверка идёт, если сервисов нет, то работать на своих мощностях.
Вацап же на Хоноре прекрасно работает без песочницы.
*Хуавее
> Вотсап с сайта вотсапа
А, скорее всего в этом разница. Я через Аврору ставил.
Попробую с сайта тогда.
 64 Кб, 993x269
умвр, что такое обтениум даже не знаю. почему пердоли всё усложняют?
Потому что им нужно все push отправлять через сервера Гугл, чтобы они там кэшировались и в открытом виде лежали , если включено отображение содержимого в push, вообще ебантяи мобильные не сильно парятся сегодня, базы данных аккаунтов это firebase сервис, вообще я разочаровался в
Любых мобильных OS, пробовал и Ubuntu touch, Droidian, все так или иначе работают с железом через прослойку андроид драйверов и эмуляции команд, со своими блобами разумеется, это ставит на нет смысл использования мобильных линуксов. ARM производители сговорились для евреев, чтобы ни одна система не работала без блопов и baseband Israel модемов, поэтому это все чушь, blackberry, HTC, Symbian, vertu и не ебите мозг.
Поспрашивать ИИшку, в общем официально они это вообще не афишируют, юнифайдпуш это говно не поддерживает и единственная потенциальная возможность это снять ограничения батареи и надеяться, что он будет в бекграуедк всегда держать сервис.
Ну нахер, я слишком мало вотсапом пользуюсь, чтобы проприетарное говнине такое позволять.
>>56038
БАЗА, без этого нету смысла обсуждать данную ось, нахуй не нужно, мнимая безопасность и защита с проприетарным говном. Baseband модем имеет рут права с полным доступом к мобиле, а модем идёт от производителя - тоесть гугл, любой RCE код можно послать через сим карту зная номер. Сим карты вообще лучше не использовать в графене, это как портал открытый
На деле как это работают - разблокируешь экран и телебон уносят или подключают к celebrate, USB ничего не дает, затем тот же пин код экрана используется для изменения режима USB и все, там уже видно и скрытые профили и двойные профили, и установление приложения в скрытых профилях. При этом снести все это и восстановить с резерв копии за 20 минут не подучится, тк Нету даже нормальной резерв копии системы. Это можно было бы решить образами вирт машин. Школота идите нахуй со своими push и прочей хуйней, Вы заебали закрывать глаза на основные проблемы системы и самообманывая себя
Не, имхо ты не вкуриваешь про что графен.
Графен это не:
1
Попытки зареверсить блобы в модеме, это не Sebastian Spaeth, не про Quectel EG25-G
2
Это не Hexagon-Fuzz, adsp, qdsp, не LibAFL, не BaseSAFE.
3
Это не OsmocomBB, не FreeCalypso, не Project Fernvale, не OpenBTS, не YateBTS, не free5GC, не Osmocom CNI.
4
Это не srsRAN и не OpenAirInterface.
5
Это не попытка сделать секурность локальной на системном уровне, как в кубесе.
Чем графен является?
1 Это продолжение идеи про как сделать мой Гугл телефон независимым от сервисов Гугла.
2 Это продолжение идеи про как сделать мой броузер таким, чтоб сайт про меня ничего не мог рассказать. Никаких трекеров, никаких звонков домой.
3 Это следование тому, что находит Mike Kuketz. Возможность использовать других порталов авторизации, нтп, гпс.
4 Это стандартный харденинг от ядра линукс, который мешает переполнению буфера.
Итого - графен никогда не ставил целью сделать какую-то убер защищенную систему.
Целью было - впилить стандартный харденинг от линукса; впилить прайваси фиксы в андроид, связанные с де-гуглизацией; впилить понемножку всякой ерунды из популярного у разработчиков прошивок. А потом продавать бизнесу, что мол защищеннее не найдете.
Стандартные смартфоны с lineageOS с рутом, имеют больше возможностей кастомизаций, и при этом не имеют красный флаг. Норми бляди как раз и не нужны эти графен функции, ты не думал? Если бы ты читал форум официального графен сообщества, то ты бы понял, что на него полагаются люди действительно нуждающиеся в функциях, журналисты, активисты, политики, итд. И разработчики это прекрасно знают, просто не могут открыто делать на это ставку. Это объясняет бесполезность системы при оаределенных случаях.
Но даже безобидные обычные функции как полный дамп резерв копия системы они не разрабатывают, это говорит не об заинтересованности в реальных функциях.
Какой смысл срать простынями со своими хотелками? Привыкли мамке каклеты заказывать? Или впечатлить тут кого-то пытаешься? Размышлять стоит исходя из существующих реальностей и доступного инструментария.
Там годами эти темы висят блять, разрабы отнекиваются , там конечно не такая прошареная аудитория, но просьбы по частичный дюрес, норм резерв, норм виртуалки, и правда подобное отрицание поднимают регулярно. И многих там именно celebrate шмонали. Где отказ от пин или дюресс пин не катит>>56281
Disk decipher смотри.
>>56288
Есть, чистый телефон с чистой ОС, регулярные чистки чатов, историй, аккаунтов, резервы приложений вручную. Никакие Телефоны не годятся ни для каких секретов
Какие каклетки дебил, ты не в Б, а в авторитетной теме, веди себя нормально. Тут не только школота сидит дура блять. Форумчане делами заняты, им твои пуши и изолированные профили и зашита от рекламы нахуй не упали. Ты ещё Маня наверно телеграм используешь
Графен отнимает у Гугла рут, даёт мне лучший контроль за приложениями и,, если у меня сопрут телефон, с него не смогут слить абсолютно все.
Что ещё нужно от смартфона?
Маня, любой телефон если сопрут - без пин кода ничего невозможно достать. А с пин кодом и графен хуета, снять защиту юсб тем же пином - расплюнуть. Аудитория графена имеет вещи тянущие на статьи, додик ты это ещё не понял своей тупой башкой прочитав всю тему? И графен не может обеспечить должную защиту или ее сокрытие или правдоподобное отрицание или быстрый выгруз и удаление определенной части. Или тебе блять ещё разжевать надо какая информация является запретной? Двач итоги блять, хуесос тиктокный думает про защиту от рекламы
> Без пин кода ничего невозможно
Посмотри слайды селебрайта. Графен чуть ли не единственный вариант, чтобы господа силовики не вскрыли твой телефон.
Нахуй мне твои слайды, я итак видел образец, откуда вы лезете блять такие умные, аппаратное отключение дорожек usb действительно есть, но уточнение было что изменение данной настройки юсб использует тот же пароль что и материнский профиль, а из вторичных профилей эту настройку изменить нельзя, НО это не скрывает наличие основного профиля, и требование предоставить пин основного профиля. Пин код основной системы и изменения юсб должен быть разным, и с возможностью полного безвозвратного отключения юсб передачи, путем отравления кода ОС.
Строить логику отрицания на том, что тебе не известен пароль основного профиля такое себе. А вот на том, что юсб сломан, или настройка отсутствует уже лучше.
Кто не знает идиот?
Запись с камер - делаешь пук.
Не предоставляешь пароль - делаешь пук
Надеешься на один пин код, имея безобидные дескридиьирующие пикчи, - делаешь пук
Что лучше, знать что это точно скрыто и спокойно давать пароль или не знать точно что не сможешь не дать?
Система дает тебе мнимую защиту, без двойных паролей, без двойного дна хранилищ, без Вирт образов профилей скрытых в один файл как в виртуалбокс, нету резерв копий для быстрого сброса и выгрузка в облако.
Что ещё скажешь школьник ебнутый, иглы в пятки втыкали когда нибудь?
> Тебя будут пытать и ты все расскажешь
Это твой тейк? Потому что в таком случае тебя просто продолжат пытать, пока не получат удобный ответ, даже если на телефоне якобы чисто хотя это полная хуйня и нормальный софт увидит все твои двойные днища и виртуалки.
> Камеры
Какие камеры? Пользуешься биометрией, а перед передачей просто блокирует, чтобы он требовал пароль.
Да и вообще тейк какой-то дегенеративный. Если камеры спалили твой основной пароль, то и твои маняфантазии тебя никак не защитят.
> Кококо им зокладчики пользуются!!!11
Да, а ещё закладчики срут в унитаз, прямо как ты. Ты преступник?
>Я правильно понимаю
Да, всё правильно. Он тут уже минимум пол года дежурит. Да, именно дежурит. Как только кто-то что-то новое напишет, так он сразу врывается и начинает свой бред писать. Он даже иногда старается менять стиль и тейки, но его кринж всегда легко считывается. Не обращай внимания и не корми его.
Это ты в пиксельтреде рассказывал сказки о каком-то друге, который у тебя "подсмотрел" пароль чтобы посмотреть что ты там "скрываешь", ведь пин-код из 8 цифр для него (тебя) что-то супиранонимнохацкерное?
Нет, итт ржут с школьников-фанатов мистера робота, которые думают, что установив дырявую васянку станут супер-анонимными.
Ну и в пиксельтреде ржут с невыдуманных историй о том, как на их информацию покушались коллеги/друзья.

Графен в любом случае передает сотовые радиосигналы.
Графен в любом случае передает данные твоему банку, максу и прочему.
Графен в любом случае сольет твои впны товарищ майору.
Графен не сможет защитить смартфон от хакерской атаки через дыру в радиомодеме.
Графен не отключает физически микрофон/камеру.
Графен не запретит приложениям читать данные с акселерометра, гироскопа, компаса и т.д
Графен не может физически запретить передачу данных через юсб-порт, его сможет обмануть любой индус.
Ты не анонимен с графеном, потому что андроид есть андроид, дырявое ведро с говном.
> Графен в любом случае передает сотовые радиосигналы.
Это очевидно потому что в руках у тебя всё ещё смартфон.
> Графен в любом случае передает данные твоему банку, максу и прочему.
Вопрос в том какие данные он передает и в каком количестве. Если у тебя отдельный профиль с экосистемой сбера дополнительно закрытой в приватное пространство, то сбер не увидит там нихуя кроме самого себя и будет сидеть там и сам себя ебать в жопу.
> Графен в любом случае сольет твои впны товарищ майору.
Если в профиле в нет приложений от тов. майора, а всем остальным профилям запрещена работа в фоне, то он ничего слить не может. В теории задетектить может тспу, но это уже на грани рандома.
> Графен не сможет защитить смартфон от хакерской атаки через дыру в радиомодеме.
Допустим.
> Графен не отключает физически микрофон/камеру.
Но графен может отключить опасные приложения которые могут получить доступ к камере и микрофону.
> Графен не запретит приложениям читать данные с акселерометра, гироскопа, компаса и т.д
Он не запретит, да, но ты можешь запретить сам. В разрешениях пункт Sensors, он включен по-умолчанию, но можно отключить.
> Графен не может физически запретить передачу данных через юсб-порт, его сможет обмануть любой индус.
И что он сделает? Наебет прошивку и скинет пиксель до заводских - ок, ебош.
> Это очевидно потому что в руках у тебя всё ещё смартфон.
Значит вопрос о какой-либо анонимности априори закрывается.
> Вопрос в том какие данные он передает и в каком количестве.
Самые базовые. Твой айпи, твоё устройство и т.д.
Закрытый профиль, кстати, есть на любом смартфоне с андроидом 16-17. Это не киллер-фича графена. Работает она там точно также, как и на стоковых прошивках.
> Если в профиле в нет приложений от тов. майора, а всем остальным профилям запрещена работа в фоне, то он ничего слить не может.
Отдельный профиль не скрывает твои соединения, это фишка дырявого ведра. Майорские приложения прекрасно видят с чего ты и куда подключался в любом профиле.
> Но графен может отключить опасные приложения которые могут получить доступ к камере и микрофону
Как и любая стоковая прошивка.
> И что он сделает? Наебет прошивку и скинет пиксель до заводских ок, ебош.
Данные остаются на накопителе, даже после форматирования, потому что ссд. Графен их не перезаписывает.
> Значит вопрос о какой-либо анонимности априори закрывается.
Анонимность и этичность это разные вещи.
> Самые базовые. Твой айпи, твоё устройство и т.д.
Только у него нет доступа к моим чатам и перепискам, к моей почте, к моим фото, к заметкам, к звонкам.
Этого вполне достаточно, пусть смотрит на мой айпи и радуется, а не лезет ко мне со своим вшитым касперским.
> Закрытый профиль, кстати, есть на любом смартфоне с андроидом 16-17. Это не киллер-фича графена. Работает она там точно также, как и на стоковых прошивках.
Только в графене их 32. Можно раскидать приложения по группам и изолировать друг от друга. Например можно изолировать сервисы Яндекса, сервисы Сбера и сервисы Гугла. Во-первых они не получат доступа друг к другу, а во-вторых не получат доступа к другим данным.
> Отдельный профиль не скрывает твои соединения, это фишка дырявого ведра. Майорские приложения прекрасно видят с чего ты и куда подключался в любом профиле.
В песочнице они работают только пока песочница открыта, не открывай песочницу со включенным КВН и все.
> > Но графен может отключить опасные приложения которые могут получить доступ к камере и микрофону
> Как и любая стоковая прошивка.
Ты включаешь опасное приложение в графене и оно даже будучи включенным остаётся в полностью изолированной среде.
> Данные остаются на накопителе, даже после форматирования, потому что ссд. Графен их не перезаписывает.
Ты хоть раз восстанавливал данные с ссд? Я вот восстанавливал и нихуя там нормально не восстанавливается, это не хдд с секторами где рекувой можно весь диск снести и все обратно вернуть.
> Только у него нет доступа к моим чатам и перепискам, к моей почте, к моим фото, к заметкам, к звонкам
Как и на стоках, лол.
> Только в графене их 32.
Как и на стоке пикселя, лол.
> В песочнице они работают только пока песочница открыта, не открывай песочницу со включенным КВН и все.
Я тебе говорю, что профили не скрывают твои соединения. На все профили одно соединение. Они не собирают в фоне, но как только ты откроешь приложение оно посмотрит куда ты и как подключался.
> Ты включаешь опасное приложение в графене и оно даже будучи включенным остаётся в полностью изолированной среде.
Ну получается как на любом стоке, лол, если ты это называешь изоляцией.
Приложение что на стоке, что на графене, ничего тебе не сделает, пока ты ему не выдашь разрешение.
> Ты хоть раз восстанавливал данные с ссд?
Чел, криминалисты и шарящие люди не просто запускают васянопрогу и восстанавливают данные одной кнопкой, у них свои методы. Особенно если было простое форматирование, там нихуя не перезаписывается.
> Чел, криминалисты и шарящие люди не просто запускают васянопрогу и восстанавливают данные одной кнопкой, у них свои методы. Особенно если было простое форматирование, там нихуя не перезаписывается.
Секретные методы из подвалов на Лубянке, да. Сама архитектура ссд не предполагает восстановления.
> Секретные методы из подвалов на Лубянке, да.
Не секретные, можешь почитать как криминалисты восстанавливают данные. Почти все могут восстановить.
> Сама архитектура ссд не предполагает восстановления
Как раз таки по архитектуре данные не стираются, пока их не перезапишешь. Восстановить данные после форматирования ссд дело пары минут.
Не предполагает восстановление только в том случае, если ссд сдохнет физически.
Молодец, даже законченные пердоли с фопидора вряд-ли осилят пользоваться такими костылями ради иллюзии анонимности.
Да высокоразвитая беседа выходит, ведь ранее вверху подробно расписано - почему именно графен является иллюзией безопасности против форензик и изоляции, нет же, школьные товарищи снова и снова будут игнорировать данную информацию, снова впадая в обсуждение каких то там профилей. Я решил перестать разбрасывать бисер перед свиньями, надеюсь я помог либо дал мысли тем, кто действительно заинтересован, и защитить его в силу его некомпетенции в гаджетах, от его слепой наивности и полагание на данную ОС, рискуя информацией. Удаляюсь из треда, жаль не нашел тут продуктивной беседы, ваш шифрошиз.
> Я тебе говорю, что профили не скрывают твои соединения. На все профили одно соединение. Они не собирают в фоне, но как только ты откроешь приложение оно посмотрит куда ты и как подключался.
Нейросеточка говорит, что ты пидор и пытаешься наебать анона. Если впн выключен, а майор изолирован в отдельный профиль, то максимум, что может сделать майор это поискать приложения для впн. Причем при изоляции в приват он будет искать их только в нем. Какой долбоеб будет ставить ВПН на один профиль с майором, ебало имейджин?
Никаких логов о том куда и когда ты подключался майор не видит.
На андроидах сетевой стек ядра используется один на все профили, долбоеб. Не создаётся отдельный, он используется ОДИН на все профили. Это база дырявого ведра, это знать надо.
Блять, в очередной раз убеждаюсь, что гавнинос это операционка для модных домохозяек с реддита.
> На андроидах сетевой стек ядра используется один на все профили
Именно так и именно поэтому профиль майора должен быть выключен всегда когда включен впн. Если выключить впн и после включить майора, то он о нем никак не узнает.
>Графен не может физически запретить передачу данных через юсб-порт, его сможет обмануть любой индус.
Ну тут ты малость напиздел.
Разрабы графена очень быстро смекнули что программный запрет для usb порта не спасёт, поэтому они отправляют фейковый сигнал на usb порт, что мол в порт попала вода и контроллер электропитания отключает usb порт.
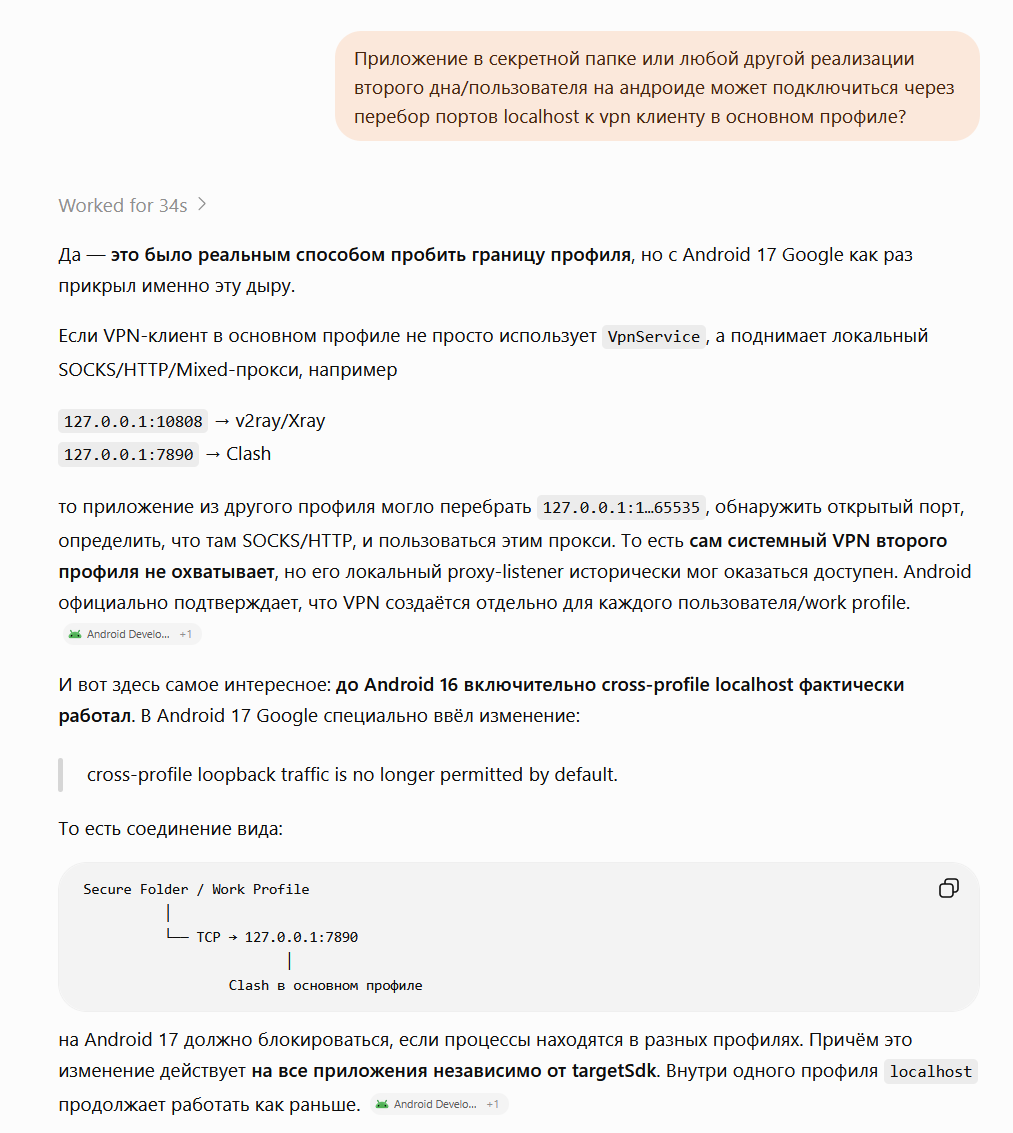
>Данные остаются на накопителе, даже после форматирования, потому что ссд.
И что? После сброса до заводских, стираются не данные, а ключи шифрования из аналога TPM, без которых эти данные бесполезны и навеки просто рандомный набор энтропии.
Когда убьют тогда и приходите.
> Модем
А что с ним? Он с системой через ее драйвер общается. Хоть спидорак в блоб закинь, как оно в систему попадет?
>Он с системой через ее драйвер общается. Хоть спидорак в блоб закинь, как оно в систему попадет?
Именно так и проникнет, через ошибки/уязвимости в драйвере.
> майору ведь неприятна
Да с хуя ли? Готовая палка при любом пароле, хоть правильном хоть неправильном.
Прошу добавить в список:
Отсутствие нормального механизма резерв копий и их сброса-восстановления за 30 минут с выгрузкой на флешу. Для критических ситуаций.
- отсутствие образов виртуальных машин, и создание вторичных профилей с полными следами и корнями в системе без изоляции стека
- отсутствие двойных пин
- отсутствие эфемерных пулов памяти и приложений, профилей in RAM
- отсутствие двойных правдоподобных пространств
- отсутствие полной блокировки usb передачи данных либо его более совершенная разблокировка
- отсутствие частичных дюрес пин
И много другого, тут перекрывать и перекрывать, только вот такие пункты уже никак и ничем не крыть, это огромный пласт уязвимости.
По твоему он сюда должен выложить уязвимости в драйвере сетевого модема для доступа к памяти телефона, стоимость которой будет более 10млн$ минимум?
сотовая сеть → уязвимость в baseband → выполнение кода в модеме → уязвимость интерфейса modem↔Android → ядро Android → root
Но на современных телефонах стараются разделять эти миры аппаратно: IOMMU, memory protection, secure boot и отдельные security domains ограничивают доступ модема к памяти Android
One-click — ссылка в SMS/мессенджере, пользователь нажимает.
Zero-click — заражение без действий пользователя через уязвимости в iMessage, WhatsApp и других системных сервисах.
Network injection — перенаправление интернет-трафика на exploit-инфраструктуру.
Физический доступ — установка при доступе к самому телефону.
* Ближние беспроводные атаки — вероятные варианты через Wi-Fi/Bluetooth, но публичных деталей мало.
После первого проникновения обычно используется цепочка уязвимость приложения → выход из sandbox → повышение привилегий → установка spyware.
> Должен выложить
Именно так. Драйвер открытый, прочитать может кто угодно. ЛЛМки отлично находят дыры.
Ну или пусть не кукарекает.

 1 Мб, 1024x1024
как же потешно со стороны смотрятся эти неуловимые джо
Гугл и эпл прямо сейчас сканируют твои фото в облаке. Конечно же ради всемирного добра и безопасности, а не для того, чтобы показать тебе рекламу.
А у меня домашнее облако на моем железе
Но у меня из проприетарных приложений только вотсап который включается только когда я в него захожу проверить сообщения да приложения банков как бы я хотел, чтобы ебучие банки не пытались насаживать приложения. Так что я особо не опасаюсь атак от софта.
А что ты покушал сегодня? А какал ли ты? Расскажи нам все о себе и своей жизни. Очень интересно.
Спецслужбы всех галактик вздохнули с тяжестью.
В смысле? Все приложения практически FOSS, графен тоже FOSS. Тут вероятность бекдоров бесконечно меньше проприетарного говняка.
Не знаю я как в этих ваших европах, но в скрепной банки чуть ли не главный зонд. У сбера в приложение встроен касперский который копается во всей системе.
Но я не пользуюсь облакалом. Больше аргументов нет?
 88 Кб, 242x216
Дурачок, не паясничай. Именно через ошибки/уязвимости в драйверах usb порта и обходили софтверную защиту usb порта, поэтому разрабам графена пришлось кардинально решить вопрос перейдя на выше описанной способ с защитой от воды в порте.
 103 Кб, 480x247
>мамкины криптоанонимусы трясутся будто все кулхацкеры будут тратить свои часы чтобы взломать им жопы
Это не так работает даун. Целебрайт и Ко регулярно пылесосят 0-day уязвимости на "чёрном рынке" aka блэкхат форумах за неплохие деньги, создавая на это постоянный спрос и предложение. Потом всё это допиливают пакуя в цепочки уязвимостей - и вот готовый полный эксплоит готов. И так по кругу. Своего штата кулхацкеров занимаюшихся реверсом и фазингом 0-day у них нет.
А ты хотел физическую переключатель-рубильник сзади на крышке? Сказочный долбоёб...
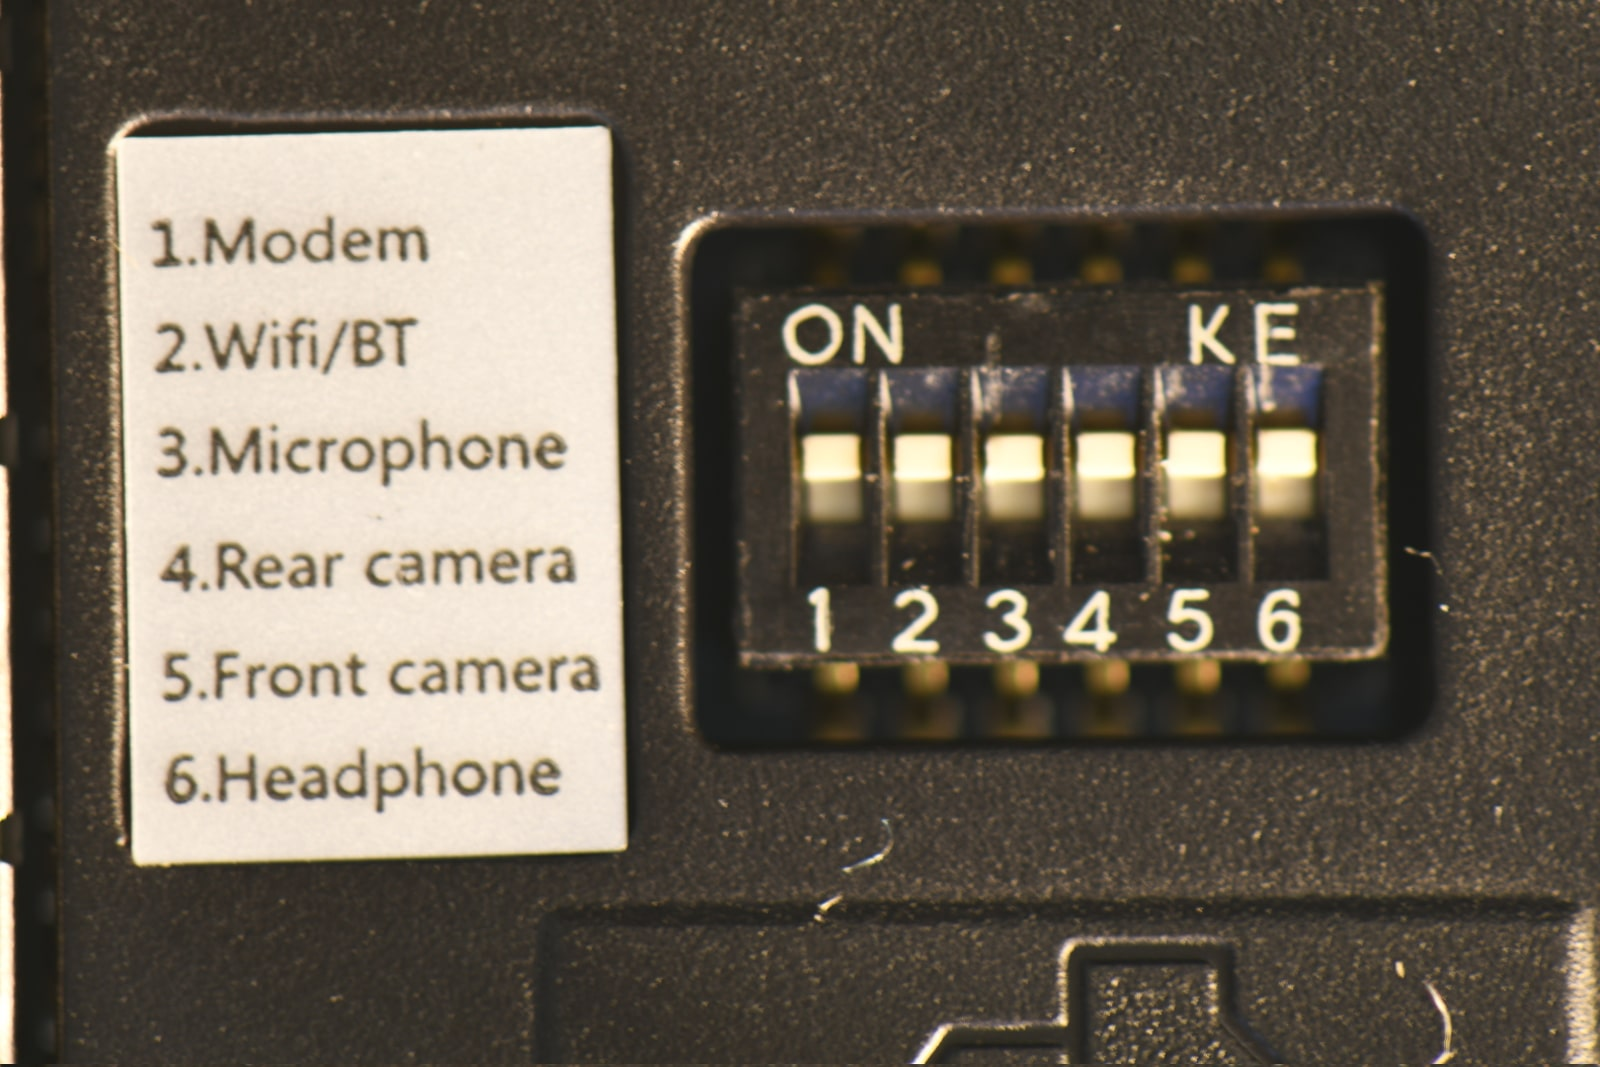 2,3 Мб, 1600x1067
Килсвитч на корпусе ничего не решает, его можно включить руками.
Нужно в рекомендациях указать выпаивание разъема к хуям и заряжать только по беспроводу.
>Нужно в рекомендациях указать выпаивание разъема к хуям
Аа, а что тогда мелочиться и останавливаться на полумерах? Тогда и память и проц, да и в целом SoC надо. А то могут подключиться к ним физически каким-нибудь JTAG'ом и выпаивание разъёма не поможет. И есть подозрение что они именно так и делают в своей дорогой премиум услуге где им клиенты целебрайта с доставкой отправляют особый смартфон.

Ты слишком сложные вещи говоришь, графенодроны просто хотят поставить форсопрошивку, чтобы флексить перед одноклассниками.
>мамкиных ананимусов, которые в реддите
Причём тут сабреддит графена? Они от него отгораживаются. Основное обсуждение у них на форуме.
>У меня сервер дома.
В этом и проблема. При пожаре, потопе, краже - ты остаешься без данных на пк и без его бекапа. Облако тем и важно что не все яйца в физически в одной комнате корзине.
А в облаке можно хранить предварительно зашифровав условным Криптоматором.
> предварительно зашифровав условным Криптоматором.
Тащмайор архив взломает программой написанной в подвалах Лубянки.
Речь была про скан гугл\эпл в своих облаках. Но ты продолжай троллинг тупостью.
>Тащмайор архив взломает программой написанной в подвалах Лубянки.
А сколько тебе лет?
Просто интересно, такую рафинированную хуйню пишут малолетние долбоёбы или махровые скуфы?
 508 Кб, 1101x959
>такую рафинированную хуйню пишут малолетние долбоёбы или махровые скуфы?
Ставлю на второе, уж больно от него воняет вот этим нафталиновым запахом форумов из нулевых.
1. Сидеть за содержимое телефона
2. Сидеть за намеренное уничтожение улик
3. Сидеть с криптоанализатором в очке пока не выберешь между пунктом 1 и 2
>2. Сидеть за намеренное уничтожение улик
Хотя это в теории это не применяется по отношению к подозреваемому, плюс 51 статья. Да и нейронка говорит - ебашь, нихуя не будет, могут словами попугать, но закон и суд будут на твоей стороне.
Как на деле обстоят дела неизвестно.
@monkey Расскажи нам про Сэмюэла Туника из Атланты
Пиздец ты нейросеть.
"24 января 2025 года при возвращении в США сотрудники CBP потребовали доступ к его Google Pixel. По версии обвинения, он дал пароль, после ввода которого телефон погас/перезагрузился и данные были удалены. Его защита подтвердила, что на телефоне стояла GrapheneOS, а СМИ связывают произошедшее с функцией Duress PIN/Password — специальным кодом, который вместо разблокировки безвозвратно стирает данные. Причём, судя по материалам защиты, код вводил сам сотрудник CBP, а Туник лишь сообщил его.
В ноябре 2025 года федеральные прокуроры предъявили ему обвинение по 18 U.S.C. §2232(a) — уничтожение/повреждение имущества с целью воспрепятствовать его изъятию государством. Максимальное наказание по этому обвинению — до 5 лет тюрьмы. На сентябрь 2026 года дело всё ещё продолжается, приговора нет.
Есть ещё тонкость: сами первичные судебные документы, по одному разбору материалов дела, не называют прямо ни GrapheneOS, ни “duress PIN” — они фиксируют удаление данных с Pixel. Связь с конкретной функцией GrapheneOS основана на заявлениях защиты и последующих публикациях.
То есть мемное описание истории примерно такое: «пограничники попросили пароль → человек дал им duress-пароль → пограничник сам ввёл его → GrapheneOS стёр телефон → человека обвинили в уничтожении данных». И именно этот момент сейчас интересен юридически: фактически это первый известный американский кейс такого рода."
Они сами выбрали страдание.
> Дал пароль
> Данные достать не смогли
И что не так? Долбаёб мог просто не давать пароль, благо графен не взламывается, а пароль защищён как личные данные даже в такой помойке как США.
Если ты гуглозависимый, то поставь сервисы гугла в песочницу.
А так с ютубом есть определённые нюансы. Сам ютуб работает через приложение Flow и у него даже не самый всратый интерфейс. Всякие картинка в картинке работают, воспроизведение с заблокированным экраном.
Не работает все, что связано с гуглом - комментарии, рекомендации работают хуево, лайки. Подписки работают иначе, подписка сохраняется не тебе в аккаунт, а локально в приложение.
> Например, насколько я знаю гугловская обводка экрана и поиск "circle and search" на графене не рабатает.
Одна из причин почему на этой васянке невозможно сидеть. Есть одна опенсорсная альтернатива от васяна, но она работает как говно, никакого функционала пока нет и вообще всё сделано через жопу.
>дегуглироваться
Ебанько, once again: иди нахуй со своим дегуглом.
Графен устанавливают не против гугла, это лишь бонусом, основная причина другая, которую обсуждают тут последние 150 постов.
Тут ньюанс в другом, это приложение с глубокой интеграцией в андроид а не просто отдельное приложение, поэтому тут сложнее и нет нормальных аналогов.
>Графен устанавливают не против гугла, это лишь бонусом, основная причина другая, которую обсуждают тут последние 150 постов
Ну раз ты сказал, то ладно, проецирующее говно.
> Но при этом покупают телефон у гугла, да?
> Ничего не смущает ебанько с дегугллулу?
Абсолютно ничего. Среди всего анройдоговна это наиболее съедобное.
Это тривиально обнаружено, что это вторичный профиль, и это, безусловно, подвергает пользователя-владельца в большую опасность. Стандартные процедуры извлечения судебно-медицинских данных стандартного уровня для разблокированного устройства явно приведут к тому, что оно не является владельцем. Разблокировка устройства у вторичного пользователя делает его значительно менее безопасным и от атак. Вход во вторичный пользователь означает, что пользователь-владелец находится в состоянии после первой разблокировки
Подход был бы крайне небезопасным и контрпродуктивным. Он был предложен много раз до недавних событий и полностью отклонен по очень уважительным причинам. Было бы очень очевидно, что это было использовано. Вместо того, чтобы защищать данные, он передаст доступ к ним на серебряном блюде. [...]
[...] Было бы очень подозрительно иметь в основном пустые данные с тем, что вы описали как случайные данные. Он также явно не сможет эмулировать пользователя-владельца. У него не было бы ключевых функций, включая Android Debug Bridge, используемый для стандартного извлечения криминалистических данных.
Разработчики каждой из крупных компаний по разработке программного обеспечения для судебной экспертизы знают о GrapheneOS. Они специально работают над поддержкой GrapheneOS и пишут информацию о ней. Это включено в стандартные руководства. Это также влияет на стандартные инструкции по обращению с устройствами.
Ваше предложение заключается в том, чтобы предоставить огромный доступ к профилю, выдающего себя за владельца с данными-заполнителя. Это будет очень подозрительно для человека, который смотрит сквозь него. Программное обеспечение Forensic будет тривиально определять происходящее. Предоставление огромного доступа значительно облегчает эксплуатацию.
Правоохранительные органы в значительной части мира имеют доступ, по крайней мере, к базовому программному обеспечению для извлечения судебно-медицинской экспертизы. Разработчики программного обеспечения хорошо осведомлены о GrapheneOS и других альтернативах. То, что вы предложили, будет тривиально идентифицировано и ослабит безопасность.
То, что вы описали, было бы крайне контрпродуктивным в ситуации, о которой была сделана эта тема. Это было бы запланировано прямо в их руки. Использование обычного принудителя PIN-кода/пароля, вероятно, было не лучшим подходом, но, по крайней мере, это полностью предотвращало восстановление каких-либо данных.
Если он отказался предоставить PIN-код/пароль, то весьма вероятно, что они не смогли получить никаких данных с устройства из-за защиты, даже если оно было в состоянии после первой разблокировки. Использование принудителя PIN-кода/пароля гарантировало это. Ему, вероятно, не следовало им пользоваться, но это хорошо сработало.
Предоставление им доступа к профилю приманки привело бы к скомпрометации данных. Было бы очевидно, что он пытался обмануть их, и тогда было бы значительно проще использовать устройство. Если он был в состоянии После первой разблокировки, они получают от него пользовательские данные владельца.
Системные данные защищены PIN-кодом/паролем пользователя владельца. Владелец должен войти в систему, прежде чем можно будет использовать другие профили. Это можно изменить, переместив конфиденциальные системные данные за пределы защиты пользователя владельца и вместо этого используя вместо этого загрузочную парольную фразу.
Это означает, что есть конфиденциальные данные, которые нужно извлечь после использования устройства из приманки. Однако это не так работает, и все пользовательские данные владельца будут доступны.
Подход был бы крайне небезопасным и контрпродуктивным. Он был предложен много раз до недавних событий и полностью отклонен по очень уважительным причинам. Было бы очень очевидно, что это было использовано. Вместо того, чтобы защищать данные, он передаст доступ к ним на серебряном блюде. [...]
[...] Было бы очень подозрительно иметь в основном пустые данные с тем, что вы описали как случайные данные. Он также явно не сможет эмулировать пользователя-владельца. У него не было бы ключевых функций, включая Android Debug Bridge, используемый для стандартного извлечения криминалистических данных.
Разработчики каждой из крупных компаний по разработке программного обеспечения для судебной экспертизы знают о GrapheneOS. Они специально работают над поддержкой GrapheneOS и пишут информацию о ней. Это включено в стандартные руководства. Это также влияет на стандартные инструкции по обращению с устройствами.
Ваше предложение заключается в том, чтобы предоставить огромный доступ к профилю, выдающего себя за владельца с данными-заполнителя. Это будет очень подозрительно для человека, который смотрит сквозь него. Программное обеспечение Forensic будет тривиально определять происходящее. Предоставление огромного доступа значительно облегчает эксплуатацию.
Правоохранительные органы в значительной части мира имеют доступ, по крайней мере, к базовому программному обеспечению для извлечения судебно-медицинской экспертизы. Разработчики программного обеспечения хорошо осведомлены о GrapheneOS и других альтернативах. То, что вы предложили, будет тривиально идентифицировано и ослабит безопасность.
То, что вы описали, было бы крайне контрпродуктивным в ситуации, о которой была сделана эта тема. Это было бы запланировано прямо в их руки. Использование обычного принудителя PIN-кода/пароля, вероятно, было не лучшим подходом, но, по крайней мере, это полностью предотвращало восстановление каких-либо данных.
Если он отказался предоставить PIN-код/пароль, то весьма вероятно, что они не смогли получить никаких данных с устройства из-за защиты, даже если оно было в состоянии после первой разблокировки. Использование принудителя PIN-кода/пароля гарантировало это. Ему, вероятно, не следовало им пользоваться, но это хорошо сработало.
Предоставление им доступа к профилю приманки привело бы к скомпрометации данных. Было бы очевидно, что он пытался обмануть их, и тогда было бы значительно проще использовать устройство. Если он был в состоянии После первой разблокировки, они получают от него пользовательские данные владельца.
Системные данные защищены PIN-кодом/паролем пользователя владельца. Владелец должен войти в систему, прежде чем можно будет использовать другие профили. Это можно изменить, переместив конфиденциальные системные данные за пределы защиты пользователя владельца и вместо этого используя вместо этого загрузочную парольную фразу.
Это означает, что есть конфиденциальные данные, которые нужно извлечь после использования устройства из приманки. Однако это не так работает, и все пользовательские данные владельца будут доступны.
Эти функции не могут быть отрицаны, потому что тривиально сказать, что это не пользователь-владелец с контролем над устройством. Как это может работать, если оно не обеспечивает все обычные элементы управления, доступные через пользователя владельца, включая Android Debug Bridge и другие параметры разработчика? Если вы предоставляете доступ ко всему этому, как вы можете скрыть наличие этой функции? Для обнаружения использования таких функций не требуется передовых методов. Чтобы сделать это даже слабо отрицаемым, потребуется всегда резервировать половину доступного места для этой цели на всех устройствах GrapheneOS и разблокировать отдельное на основе метода блокировки, но это было бы небезопасно без этого через загрузочную парольную фразу, а не на уровне метода блокировки. Это означает, что устройство, которое уже загрузилось и заблокировано, уже выбрало бы один набор данных. Это нереальная функция для безопасной реализации. GrapheneOS категорически против внедрения неполных функций конфиденциальности/безопасности, на которые опасно полагаться, потому что они на самом деле не работают, но дают ложное ощущение конфиденциальности/безопасности/безопасности. Мы не собираемся добавлять функцию, которая может легко посадить людей в тюрьму или даже убить, потому что она не может работать должным образом.